
← Volver a proyectos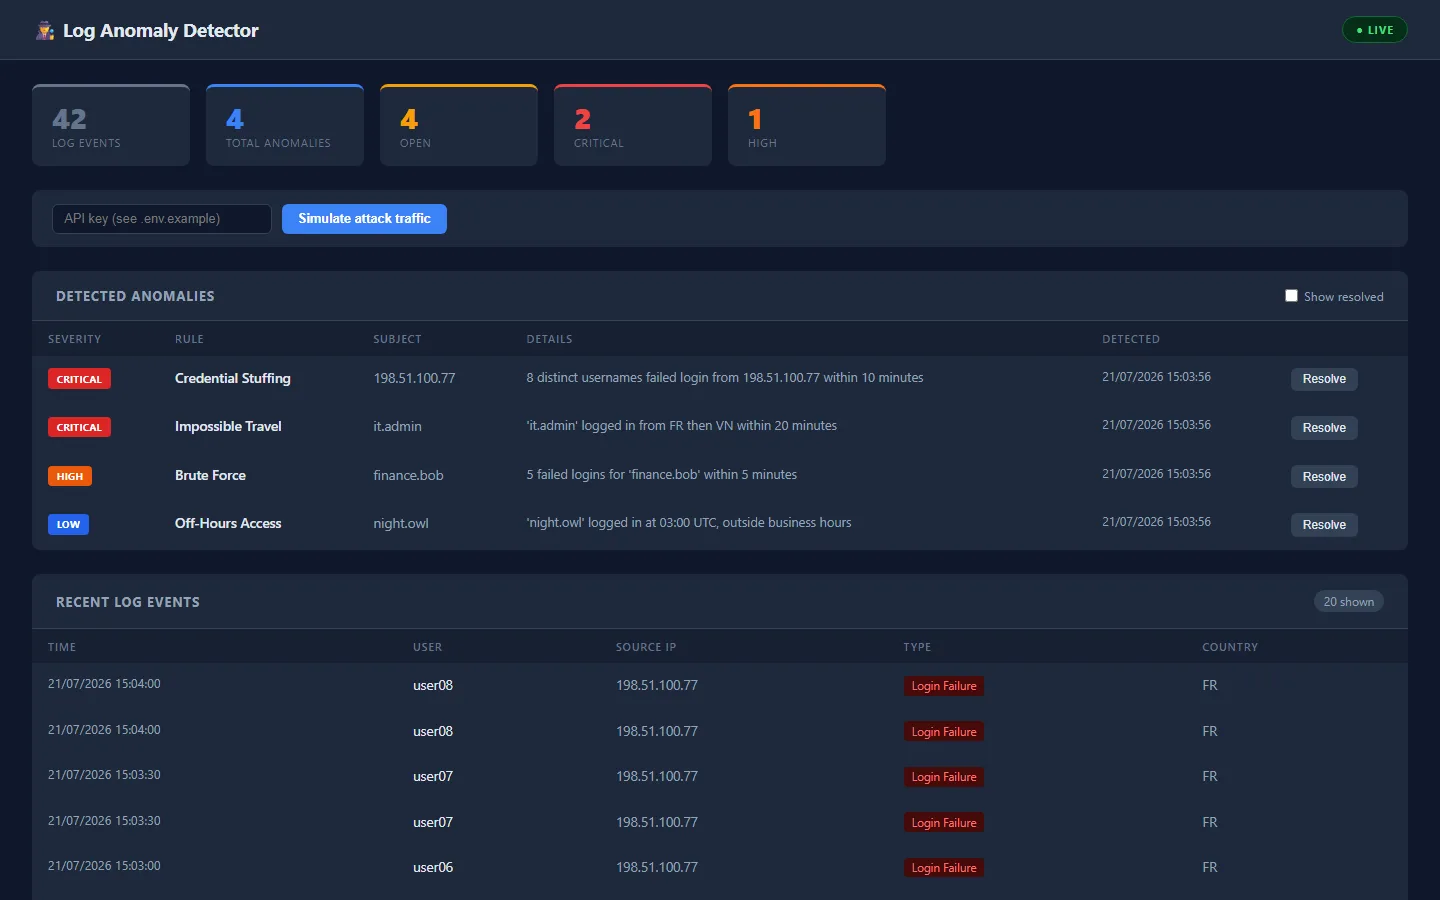
Proyecto personal
Log Anomaly Detector — Análisis de logs de autenticación por reglas
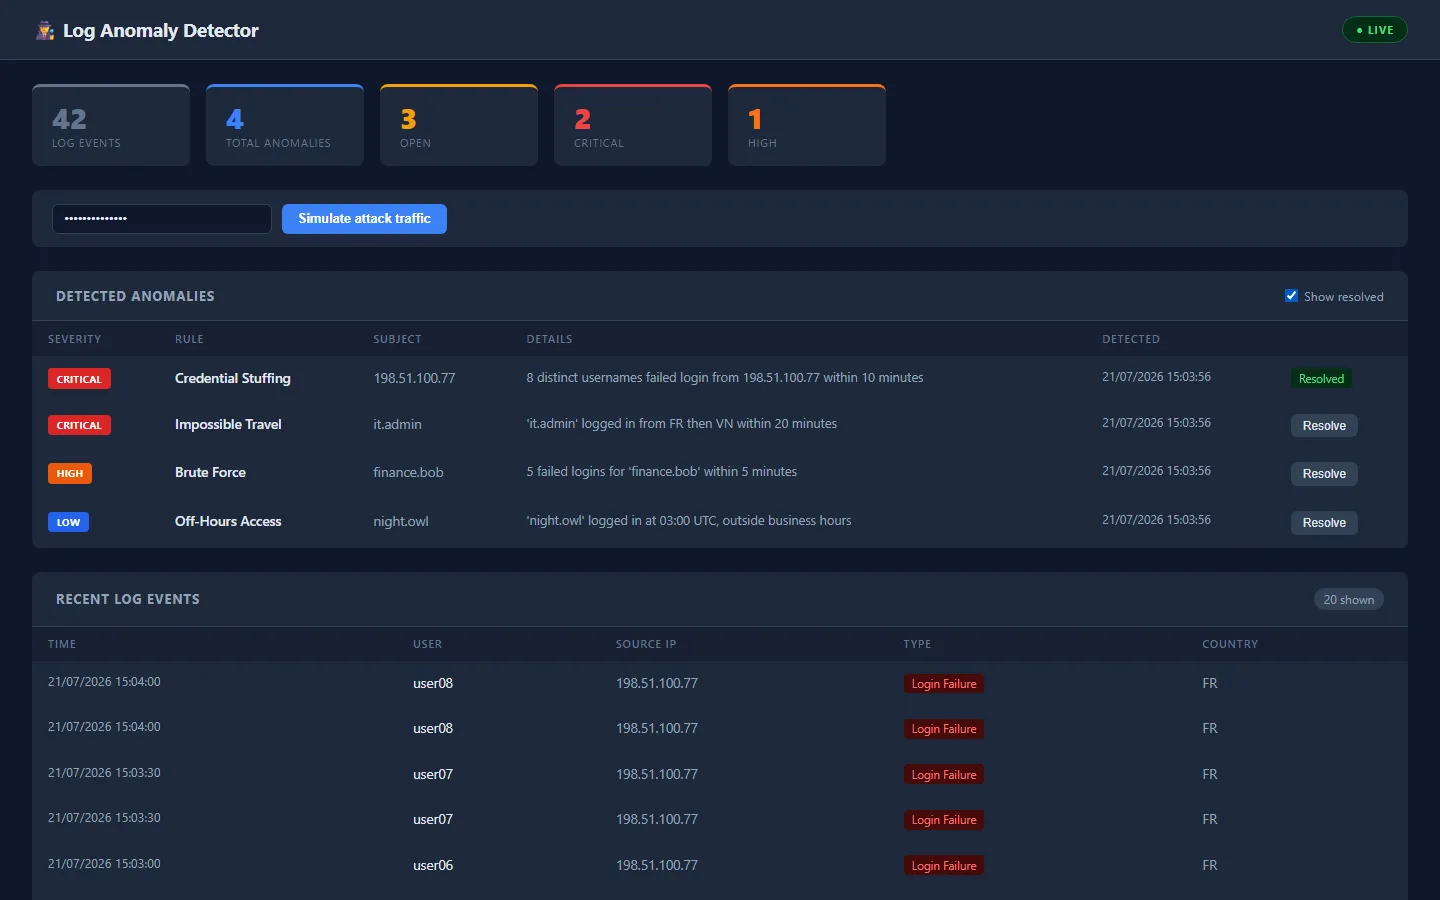
Motor de detección por reglas para logs de autenticación: intentos de fuerza bruta, inicios de sesión geográficamente imposibles, oleadas de credential stuffing y accesos fuera de horario — cada regla es una función pura, probada unitariamente, sin entrada/salida.
Contexto
La mayoría de las demos de dashboard SOC muestran alertas que ya existen en otro lugar. Este las genera — razonando sobre secuencias de eventos en lugar de filtrar datos ya etiquetados.
Lo que construí
- Escribí cuatro reglas de detección independientes (detection.py) como funciones puras: fuerza bruta, viaje imposible, credential stuffing, acceso fuera de horario
- Construí una capa de ventaneo + deduplicación para que un ataque sostenido no sature de anomalías duplicadas
- Diseñé un escenario de demostración determinista, anclado a una hora fija para que las pruebas nunca dependan del reloj real
- Añadí un botón Simulate attack traffic que reproduce ese escenario en vivo desde el dashboard
- Escribí 20 pruebas Pytest — las 4 reglas probadas unitariamente con simples diccionarios de eventos, sin base de datos ni dependencia del reloj
Verificado en vivo
1
Anomalías por regla
Cada regla se activa exactamente una vez por ejecución del escenario
0 nuevas
Dedup al repetir
Repetir el escenario no crea correctamente ningún duplicado
4
Reglas de detección
Fuerza bruta, viaje imposible, credential stuffing, fuera de horario
Capturas de pantalla