
← Retour aux projets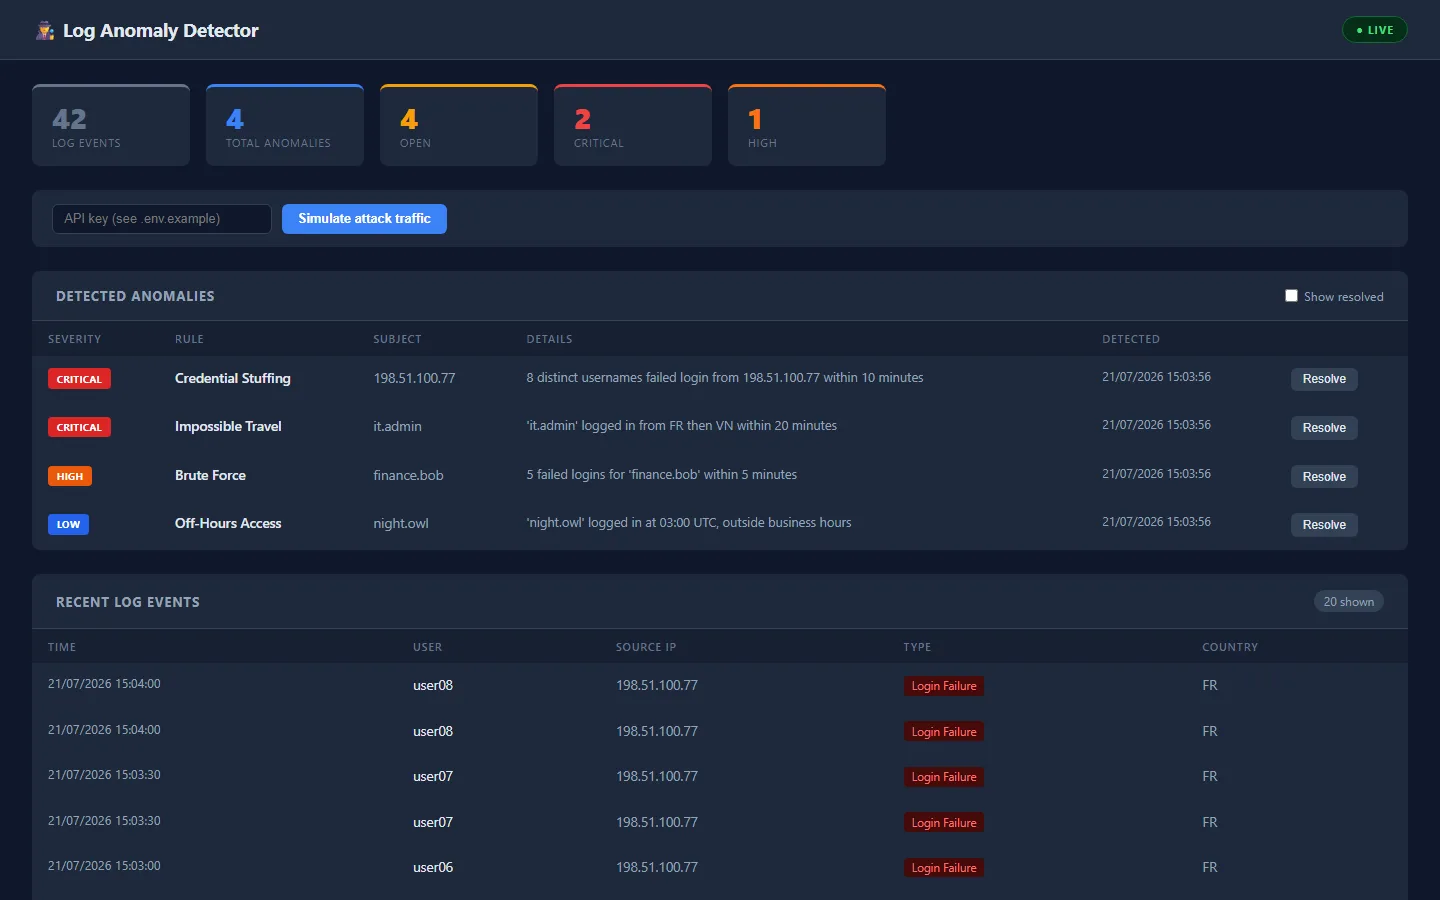
Projet personnel
Log Anomaly Detector — Analyse de logs d'authentification par règles
Moteur de détection par règles pour les logs d'authentification : tentatives de force brute, connexions impossibles géographiquement, vagues de credential stuffing et accès hors horaires — chaque règle est une fonction pure, testée unitairement, sans entrée-sortie.
Contexte
La plupart des démos « tableau de bord SOC » affichent des alertes qui existent déjà ailleurs. Celui-ci les génère — en raisonnant sur des séquences d'événements plutôt qu'en filtrant des données déjà étiquetées.
Ce que j'ai construit
- J'ai écrit quatre règles de détection indépendantes (detection.py) sous forme de fonctions pures : force brute, voyage impossible, credential stuffing, accès hors-horaires
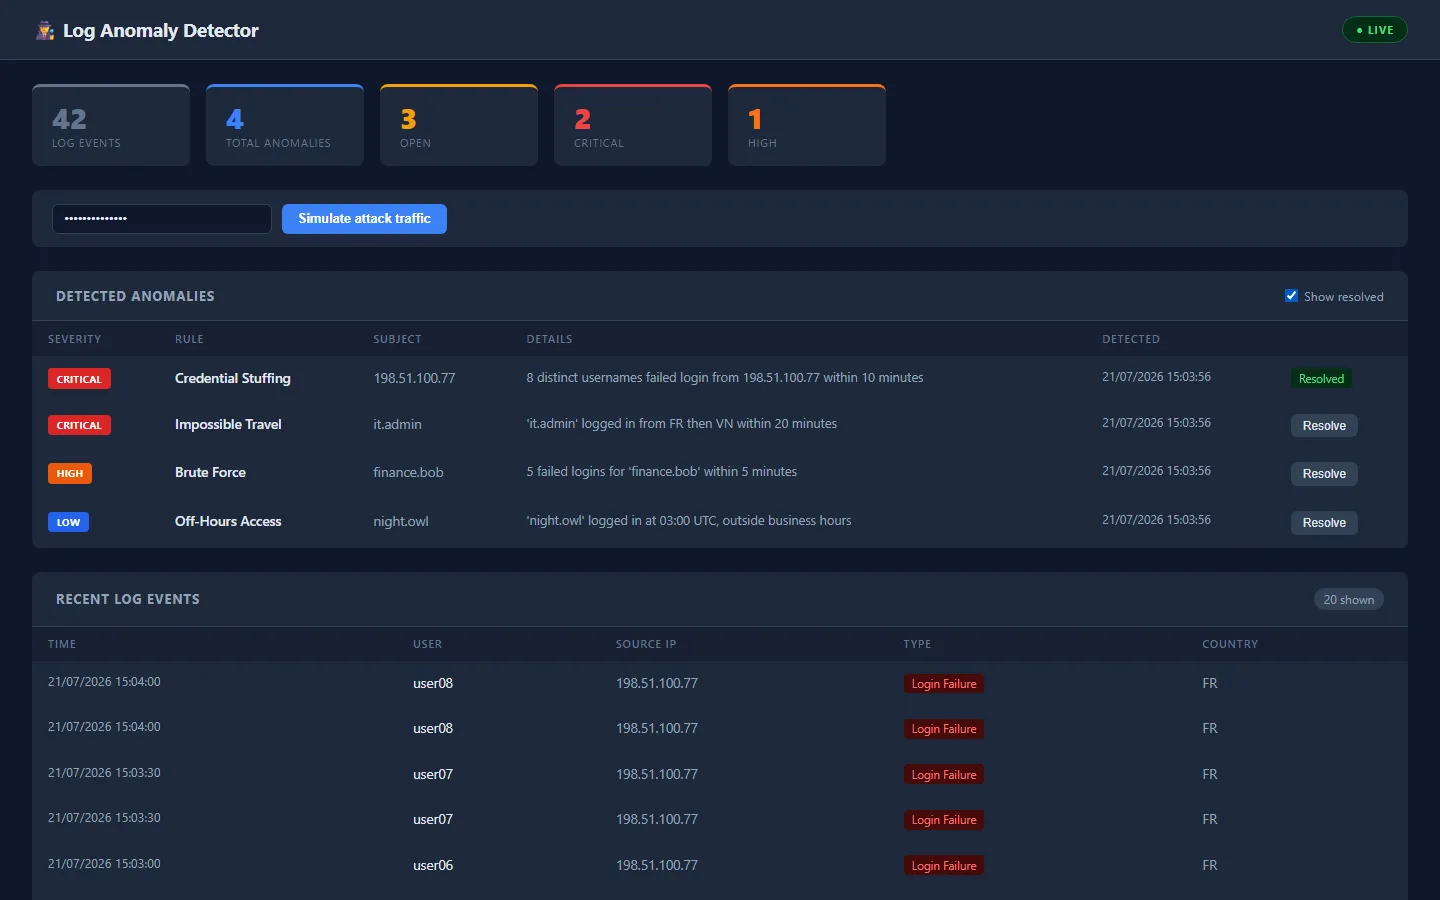
- J'ai construit une couche de fenêtrage + déduplication pour qu'une attaque soutenue ne spamme pas d'anomalies en double
- J'ai conçu un scénario de démo déterministe, ancré à une heure fixe pour que les tests ne dépendent jamais de l'heure réelle
- J'ai ajouté un bouton Simulate attack traffic rejouant ce scénario en direct depuis le tableau de bord
- J'ai écrit 20 tests Pytest — les 4 règles testées unitairement avec de simples dictionnaires d'événements, sans base de données ni dépendance à l'horloge
Vérifié en direct
1
Anomalies par règle
Chaque règle se déclenche exactement une fois par exécution du scénario
0 nouvelle
Dédup au rejeu
Rejouer le scénario ne crée correctement aucun doublon
4
Règles de détection
Force brute, voyage impossible, credential stuffing, hors-horaires
Captures d'écran