Incident Response Playbook — procedimientos SOC bilingües
Siete playbooks de respuesta a incidentes que un equipo puede seguir bajo presión, en francés e inglés — con plazos legales, gestión de evidencias y correspondencia con MITRE ATT&CK, todo verificado automáticamente en la CI
Contexto
Reconstruí este proyecto desde cero fusionando mis dos repositorios anteriores (uno en inglés y otro en francés) en una única referencia bilingüe. El objetivo es práctico: cuando empieza un incidente, un analista SOC o un administrador IT de una pyme o empresa mediana debe saber quién hace qué, en qué orden, qué evidencias conservar y qué plazos se aplican, sin tener que interpretar un marco de referencia. Los procedimientos siguen el NIST SP 800-61 Rev. 3 (abril de 2025, alineado con el CSF 2.0) y vinculan cada comportamiento del atacante con MITRE ATT&CK.
Qué contiene el repositorio
- 7 playbooks: malware, ransomware, fuga de datos, phishing, acceso no autorizado, denegación de servicio y cuenta comprometida con fraude en transferencias
- Las mismas 8 fases numeradas en cada uno: detección, triaje, contención, evidencias, erradicación, recuperación, obligaciones y comunicación, cierre — con acciones verificables
- 6 documentos de referencia: niveles de gravedad S1–S4 y plazos, escalado, matriz RACI, marco normativo, preservación de evidencias y un ejercicio de mesa sobre ransomware
- 4 plantillas: informe de incidente, post-mortem sin culpables, comunicación de crisis (empleados, clientes, artículo 34 del RGPD, prensa) y registro de evidencias con cadena de custodia
- Todo en francés e inglés, con los mismos metadatos en ambos idiomas
Decisiones legales y de evidencias
- RGPD, artículos 33 y 34: notificación a la autoridad de control (la CNIL en Francia) en 72 horas e información a las personas afectadas si el riesgo es alto
- NIS 2, artículo 23: alerta temprana en 24 horas, notificación en 72 horas, informe final en un mes — la transposición francesa señalada como en curso
- Código de Seguros francés, artículo L. 12-10-1: denuncia en 72 horas para ser indemnizado por un ciberataque
- Evidencias recogidas por orden de volatilidad (RFC 3227), huellas SHA-256 y cadena de custodia; equipos aislados, nunca apagados
- Contactos públicos franceses verificados en fuentes oficiales: 17Cyber, Cybermalveillance.gouv.fr, CERT-FR, CNIL, Signal Spam y 33700
Verificaciones automáticas
- Cada documento empieza con una ficha estructurada (subconjunto estricto de YAML) que GitHub muestra como tabla
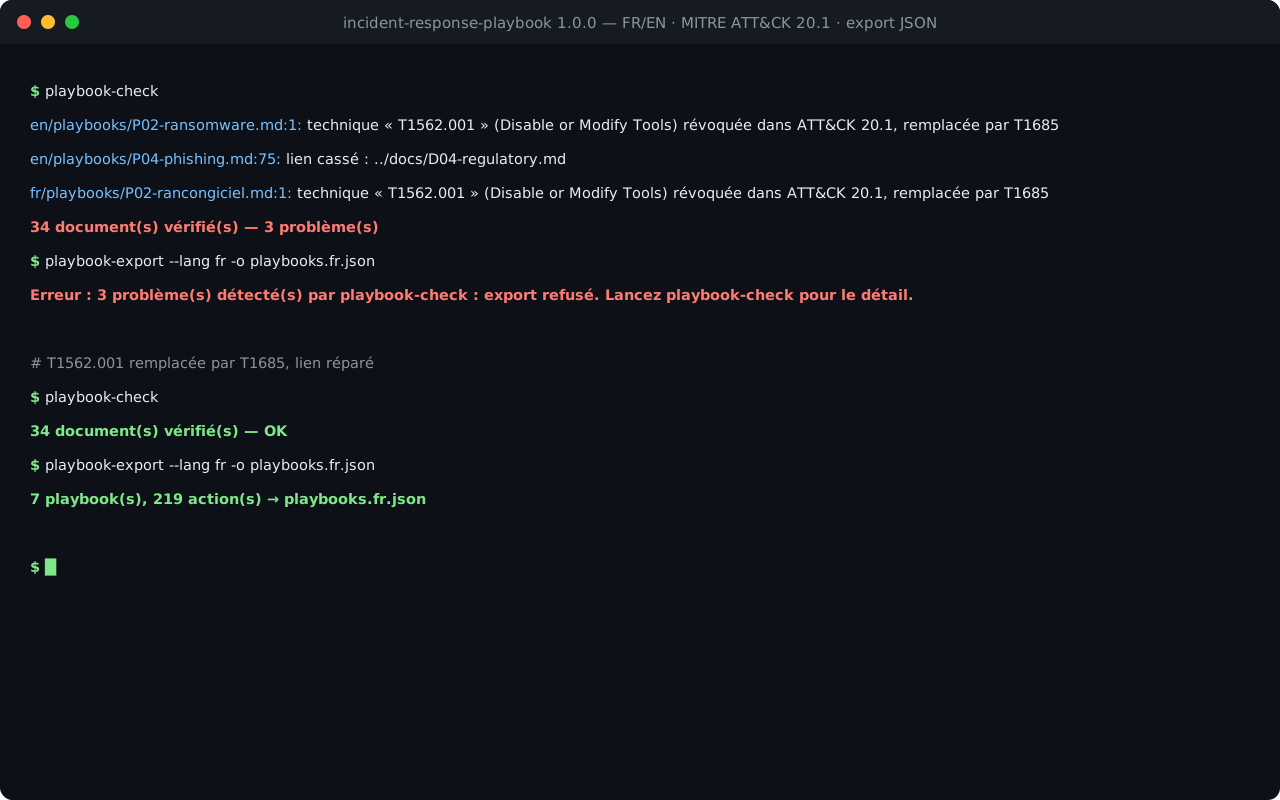
- playbook-check verifica los campos obligatorios, la paridad FR/EN de gravedades y técnicas, la estructura en 8 fases con acciones verificables y cada enlace interno
- Cada técnica MITRE ATT&CK se contrasta con los datos oficiales 20.1 incluidos en la herramienta: las técnicas desconocidas o revocadas se rechazan indicando su sustituta, y cada una debe explicarse en el texto
- playbook-export convierte la documentación en JSON — acciones, escala de gravedad y plazos legales leídos en las tablas Markdown — y se niega a exportar mientras quede un solo problema
Interfaz web
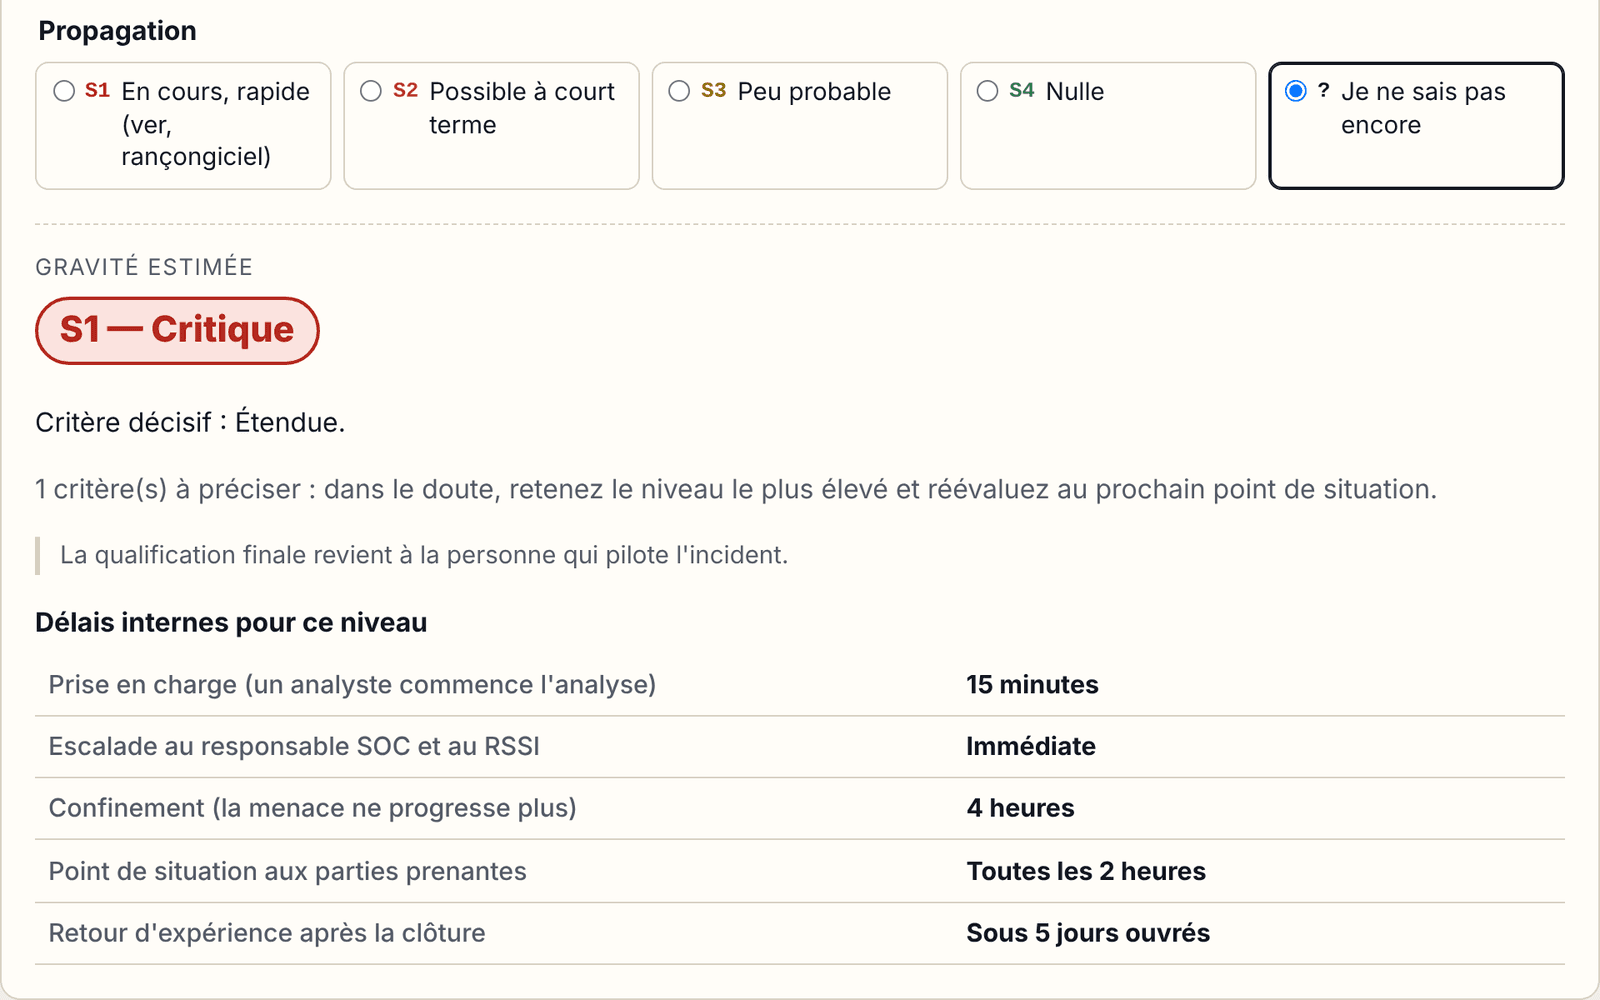
- Calificación de la gravedad con los cinco criterios de la escala: el más grave prevalece, un playbook puede elevar el nivel pero nunca bajarlo
- Elección del playbook gracias al párrafo «Cuándo usarlo» de cada uno
- Cuentas atrás de los plazos legales desde que se tiene conocimiento: RGPD 72 h, NIS 2 24 h y 72 h, denuncia 72 h
- Acciones de las 8 fases marcadas con hora e informe Markdown en UTC, listo para el informe del incidente
- Política de seguridad de contenido estricta, sin analítica ni cookies, nada guardado por defecto; publicada en GitHub Pages desde el mismo commit que los playbooks
Calidad de ingeniería
Cómo se usa
- 1CalificarLa escala de gravedad (S1 a S4) y la tabla de decisión llevan al playbook adecuado y a las personas que hay que avisar.
- 2ResponderEl equipo sigue las 8 fases y marca cada acción, preservando las evidencias antes de cualquier limpieza.
- 3NotificarLos plazos legales cuentan desde que se tiene conocimiento; las plantillas cubren el informe, la comunicación y el registro de evidencias.
- 4MejorarUn post-mortem sin culpables y un ejercicio de mesa anual alimentan la siguiente versión de los playbooks.
Enlaces
Capturas de pantalla