Playbook de réponse aux incidents — procédures SOC bilingues
Sept playbooks de réponse aux incidents qu'une équipe peut suivre sous pression, en français et en anglais — avec délais légaux, gestion des preuves et correspondance MITRE ATT&CK, le tout vérifié automatiquement en CI
Contexte
J'ai reconstruit ce projet de zéro en fusionnant mes deux anciens dépôts (l'un en anglais, l'autre en français) en une seule référence bilingue. L'objectif est concret : quand un incident commence, un analyste SOC ou un administrateur IT de PME ou d'ETI doit savoir qui fait quoi, dans quel ordre, quelles preuves conserver et quels délais s'appliquent — sans avoir à interpréter un référentiel. Les procédures suivent le NIST SP 800-61 Rev. 3 (avril 2025, aligné sur le CSF 2.0) et rattachent chaque comportement d'attaquant à MITRE ATT&CK.
Ce que contient le dépôt
- 7 playbooks : logiciel malveillant, rançongiciel, fuite de données, hameçonnage, accès non autorisé, déni de service, compte compromis et fraude au virement
- Les mêmes 8 phases numérotées dans chacun : détection, triage, confinement, preuves, éradication, restauration, obligations et communication, clôture — avec des actions à cocher
- 6 documents de référence : niveaux de gravité S1–S4 et délais, escalade, matrice RACI, cadre réglementaire, préservation des preuves et exercice sur table de rançongiciel
- 4 modèles : rapport d'incident, post-mortem sans recherche de coupable, communication de crise (salariés, clients, article 34 du RGPD, presse) et registre de preuves avec chaîne de custody
- Tout en français et en anglais, avec les mêmes métadonnées dans les deux langues
Choix juridiques et preuves
- RGPD, articles 33 et 34 : notification à la CNIL sous 72 heures et information des personnes concernées en cas de risque élevé
- NIS 2, article 23 : alerte précoce sous 24 heures, notification sous 72 heures, rapport final sous un mois — transposition française signalée comme en cours
- Code des assurances, article L. 12-10-1 : plainte sous 72 heures pour être indemnisé d'une cyberattaque
- Preuves collectées par ordre de volatilité (RFC 3227), empreintes SHA-256 et chaîne de custody ; machines isolées, jamais éteintes
- Contacts publics vérifiés sur les sources officielles : 17Cyber, Cybermalveillance.gouv.fr, CERT-FR, CNIL, Signal Spam et 33700
Vérifications automatiques
- Chaque document commence par une fiche structurée (sous-ensemble strict de YAML), affichée sous forme de tableau sur GitHub
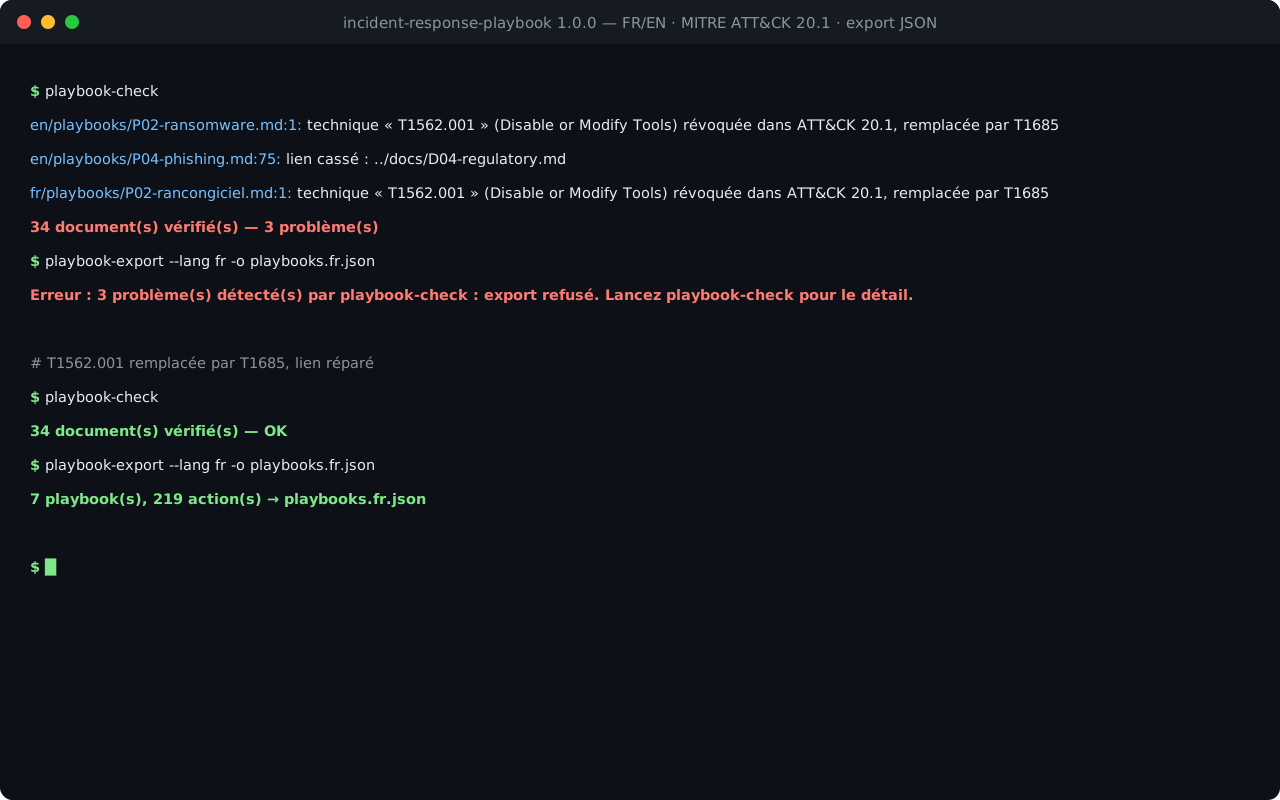
- playbook-check vérifie les champs obligatoires, la parité FR/EN des gravités et des techniques, la structure en 8 phases avec actions à cocher et chaque lien interne
- Chaque technique MITRE ATT&CK est contrôlée sur les données officielles 20.1 embarquées dans l'outil : les techniques inconnues ou révoquées sont refusées avec leur remplaçante, et chacune doit être expliquée dans le texte
- playbook-export transforme la documentation en JSON — actions à cocher, grille de gravité et délais légaux lus dans les tableaux Markdown — et refuse tout export tant qu'il reste un seul problème
Interface web
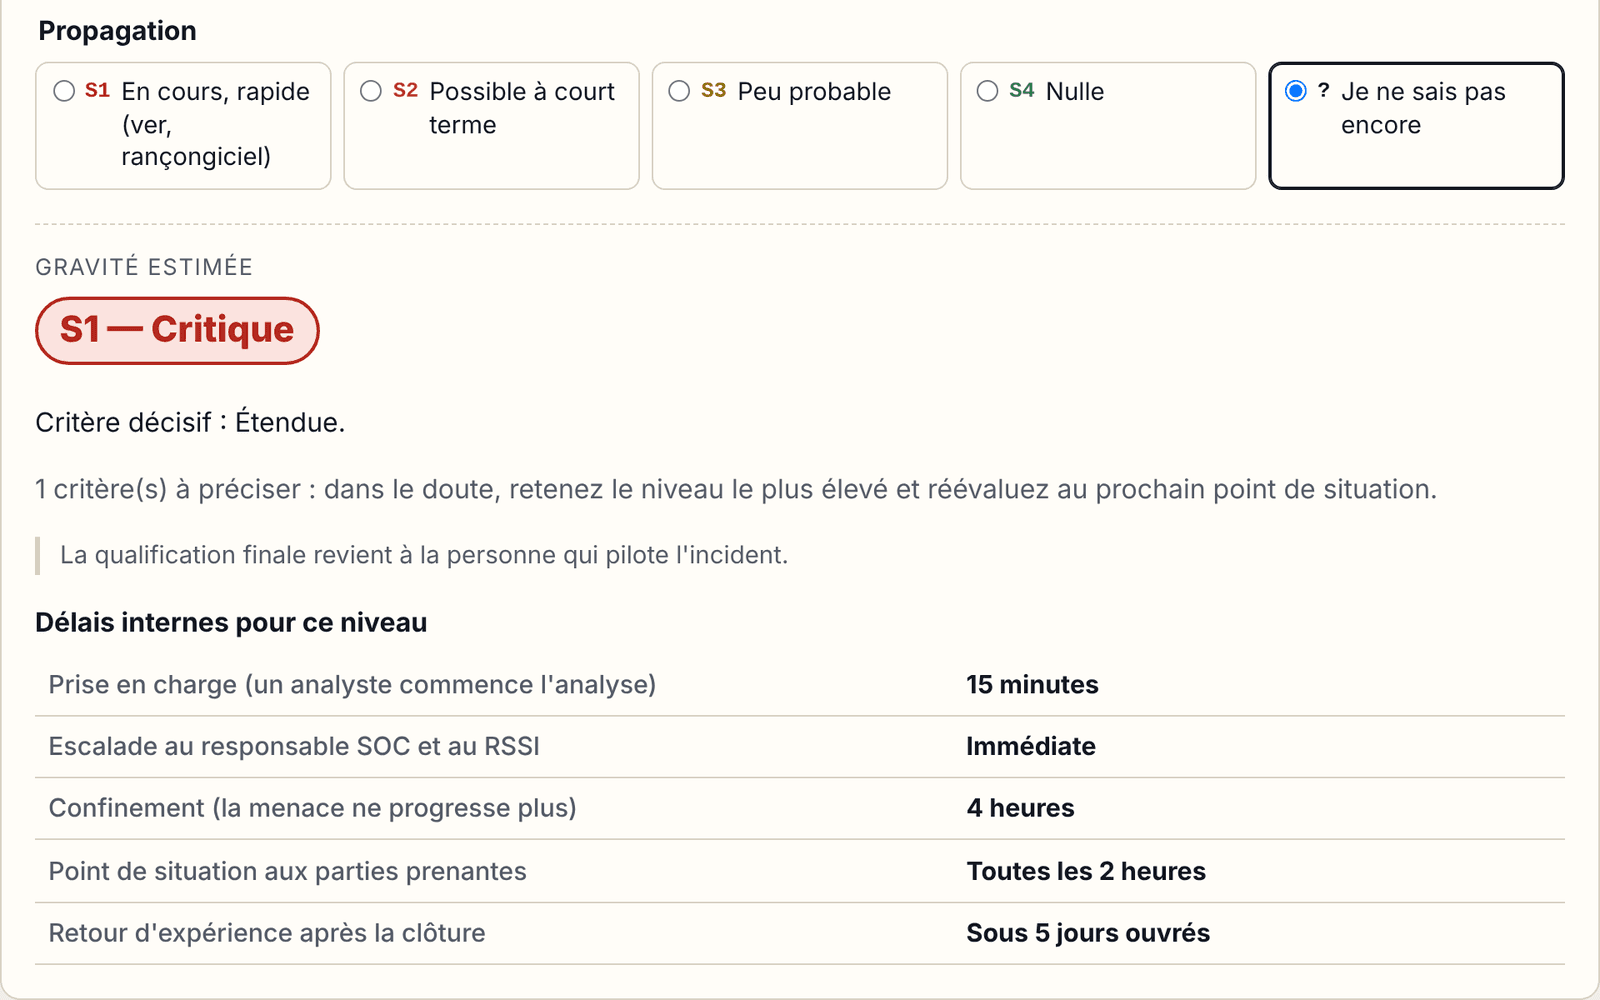
- Qualification de la gravité sur les cinq critères de la grille : le plus grave l'emporte, un playbook peut relever le niveau mais jamais l'abaisser
- Choix du playbook grâce au paragraphe « Quand l'utiliser » de chacun
- Comptes à rebours des délais légaux depuis la prise de connaissance : RGPD 72 h, NIS 2 24 h et 72 h, plainte 72 h
- Actions des 8 phases cochées et horodatées, rapport Markdown en UTC prêt pour le rapport d'incident
- Politique de sécurité du contenu stricte, ni mesure d'audience ni cookie, rien de conservé par défaut ; publiée sur GitHub Pages à partir du même commit que les playbooks
Qualité logicielle
Utilisation
- 1QualifierLa grille de gravité (S1 à S4) et le tableau de décision orientent vers le bon playbook et les bonnes personnes à prévenir.
- 2RépondreL'équipe suit les 8 phases et coche chaque action, en préservant les preuves avant tout nettoyage.
- 3DéclarerLes délais légaux courent dès la prise de connaissance ; les modèles couvrent le rapport, la communication et le registre de preuves.
- 4AméliorerUn post-mortem sans recherche de coupable et un exercice sur table annuel alimentent la version suivante des playbooks.
Captures d'écran