Sniffing de red: tcpdump, Wireshark y Scapy
tcpdump · Wireshark · Scapy · VMware Workstation Pro 17
Contexto
Este proyecto es la contraparte de "capa de red" de un proyecto anterior de cracking de contraseñas. Mientras ese proyecto mostraba cómo se puede adivinar una contraseña almacenada, este demuestra cómo una contraseña en tránsito puede leerse directamente si no está cifrada.
El objetivo: capturar tráfico de red en bruto con las tres herramientas de referencia del sector (tcpdump, Wireshark, Scapy), leer la anatomía exacta de un paquete, y demostrar concretamente — interceptando una credencial FTP enviada en texto plano — por qué protocolos como FTP o Telnet se consideran hoy peligrosos en producción.
Objetivos
- Capturar y analizar tráfico de red en bruto con tcpdump y Wireshark (ARP, ICMP, TCP).
- Demostrar la lectura en texto plano de un intercambio HTTP completo mediante Follow HTTP Stream.
- Interceptar credenciales FTP enviadas sin cifrado.
- Desarrollar un sniffer de red personalizado en Python con Scapy.
Desarrollo del proyecto
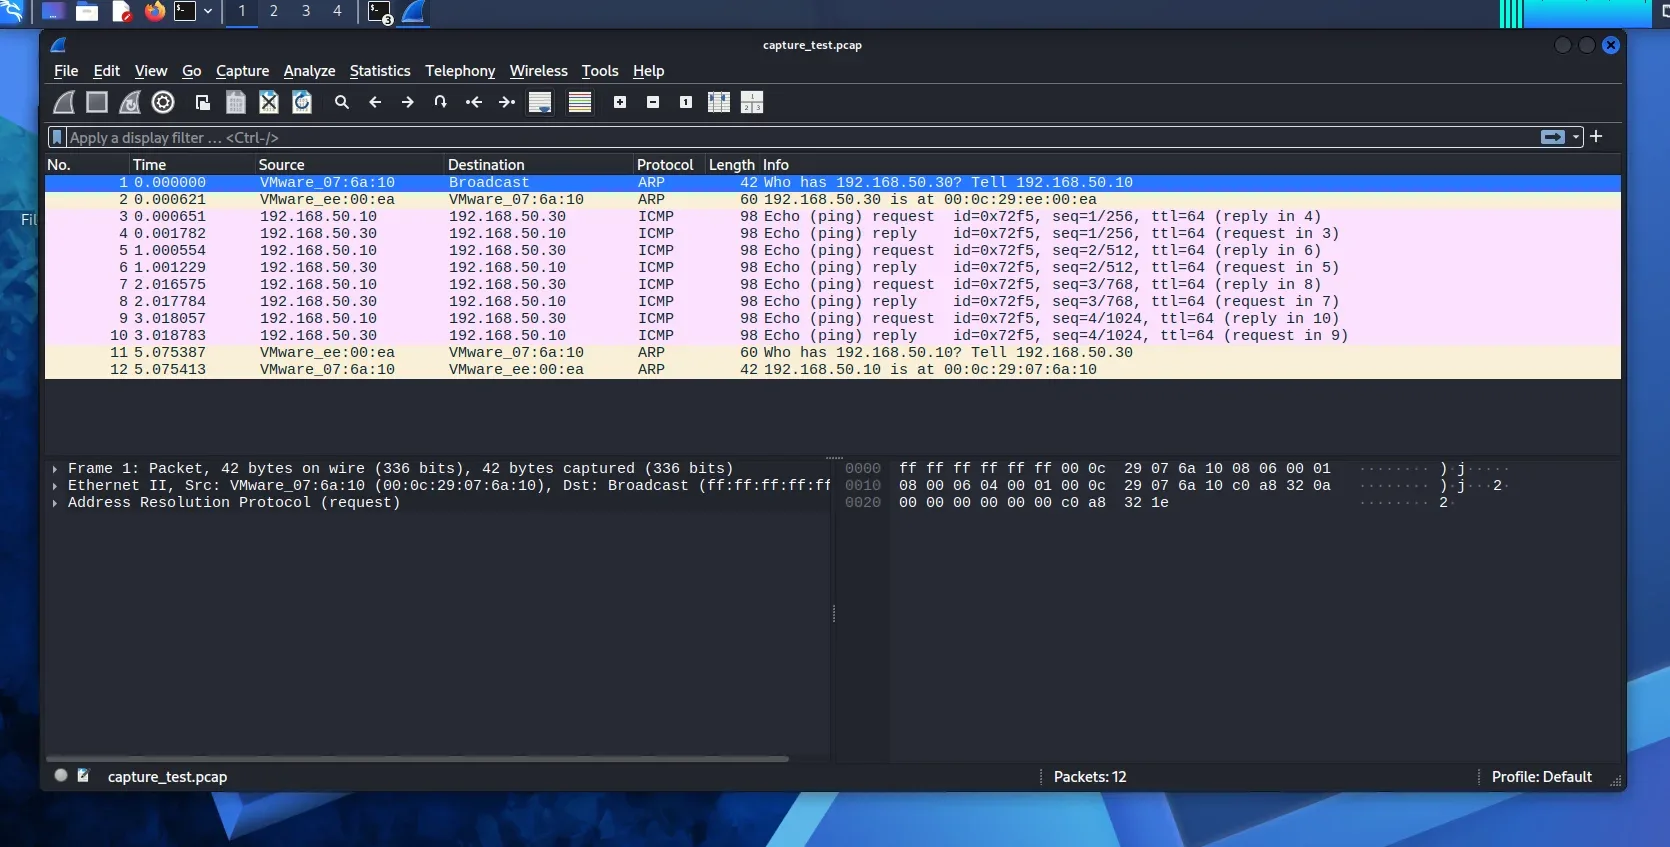
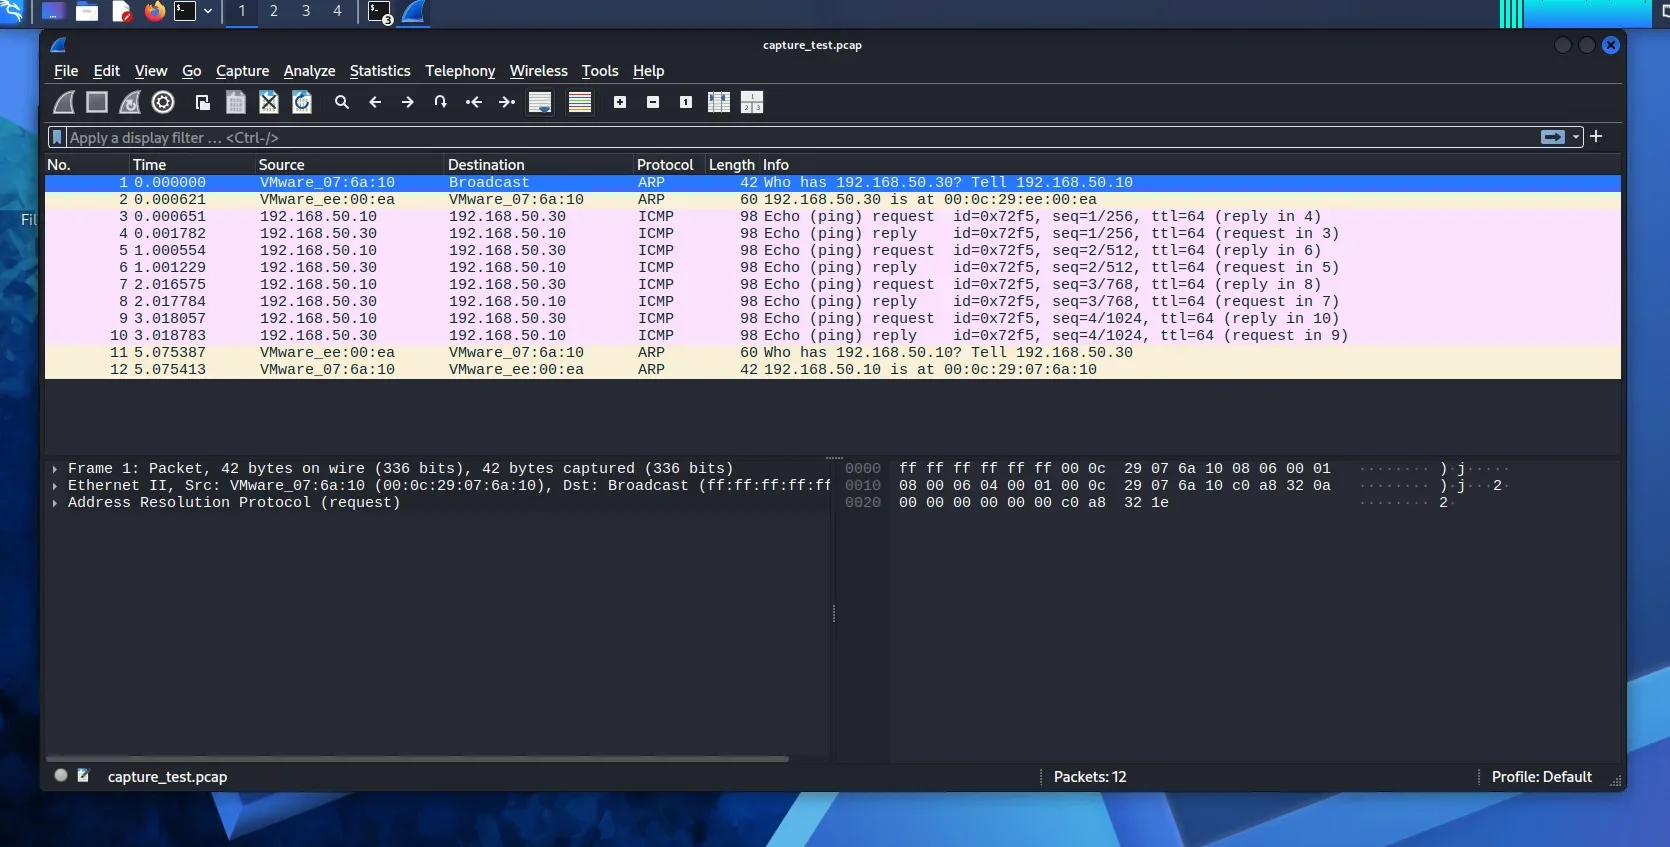
- 1Captura de referencia con tcpdumpCapturé el tráfico ARP e ICMP entre las dos máquinas del laboratorio, lo guardé en formato .pcap y lo repasé desde la línea de comandos.
- 2Análisis visual con WiresharkAbrí la captura y exploré la anatomía del paquete capa por capa (Ethernet → IP → TCP/ICMP), aplicando filtros de visualización.
- 3Interceptación de HTTP en claroInicié un servidor HTTP de prueba, capturé el tráfico dirigido y leí la solicitud y la respuesta completas mediante Follow HTTP Stream.
- 4Interceptación de credenciales FTPDesplegué un servidor vsftpd de prueba, me conecté con una cuenta dedicada y leí directamente el usuario/contraseña en texto plano en la lista de paquetes de Wireshark.
- 5Sniffer personalizado en Python (Scapy)Escribí un script que captura y analiza tráfico ARP/TCP/UDP en vivo, y lo probé con éxito en tráfico real (resolución ARP, sesión SSH activa).
Resultados
- Protocolos analizados
- ARP, ICMP, TCP, HTTP, FTP
- Credenciales FTP interceptadas en claro
- 1 (USER + PASS)
- Paquetes capturados (script Scapy)
- tráfico ARP + TCP en vivo
- Herramientas dominadas
- 3 (tcpdump, Wireshark, Scapy)
Lección clave
El sniffing nunca "rompe" el cifrado: un observador que captura tráfico HTTPS o SSH ve bytes ilegibles, no contenido. Este proyecto ilustra por qué la adopción generalizada de TLS ha vuelto el sniffing pasivo en gran medida obsoleto como amenaza directa al contenido — el riesgo real hoy reside en los protocolos legacy aún en claro (FTP, Telnet) y en los metadatos de tráfico.
Stack y herramientas
- Kali Linux (captura + generación de tráfico) y Debian (objetivo), sobre VMware Workstation Pro 17
- tcpdump (captura en línea de comandos, filtrado BPF)
- Wireshark (análisis visual, Follow HTTP Stream)
- Scapy / Python (sniffer de red personalizado)
- vsftpd (servidor FTP de prueba)
Capturas de pantalla