Sniffing réseau : tcpdump, Wireshark & Scapy
tcpdump · Wireshark · Scapy · VMware Workstation Pro 17
Contexte
Ce projet est la contrepartie "couche réseau" d'un projet précédent consacré au cracking de mots de passe. Là où celui-ci montrait comment un mot de passe stocké peut être deviné, celui-ci démontre comment un mot de passe en transit peut être directement lu s'il n'est pas chiffré.
L'objectif : capturer du trafic réseau brut avec les trois outils de référence du métier (tcpdump, Wireshark, Scapy), lire l'anatomie exacte d'un paquet, et démontrer concrètement — en interceptant un identifiant FTP transmis en clair — pourquoi des protocoles comme FTP ou Telnet sont aujourd'hui considérés comme dangereux en production.
Objectifs
- Capturer et analyser du trafic réseau brut avec tcpdump et Wireshark (ARP, ICMP, TCP).
- Démontrer la lecture en clair d'une requête HTTP complète via Follow HTTP Stream.
- Intercepter des identifiants FTP transmis sans chiffrement.
- Développer un sniffeur réseau personnalisé en Python avec Scapy.
Déroulé du projet
- 1Capture de référence avec tcpdumpJ'ai capturé le trafic ARP et ICMP entre les deux machines du lab, enregistré au format .pcap, puis relu en ligne de commande.
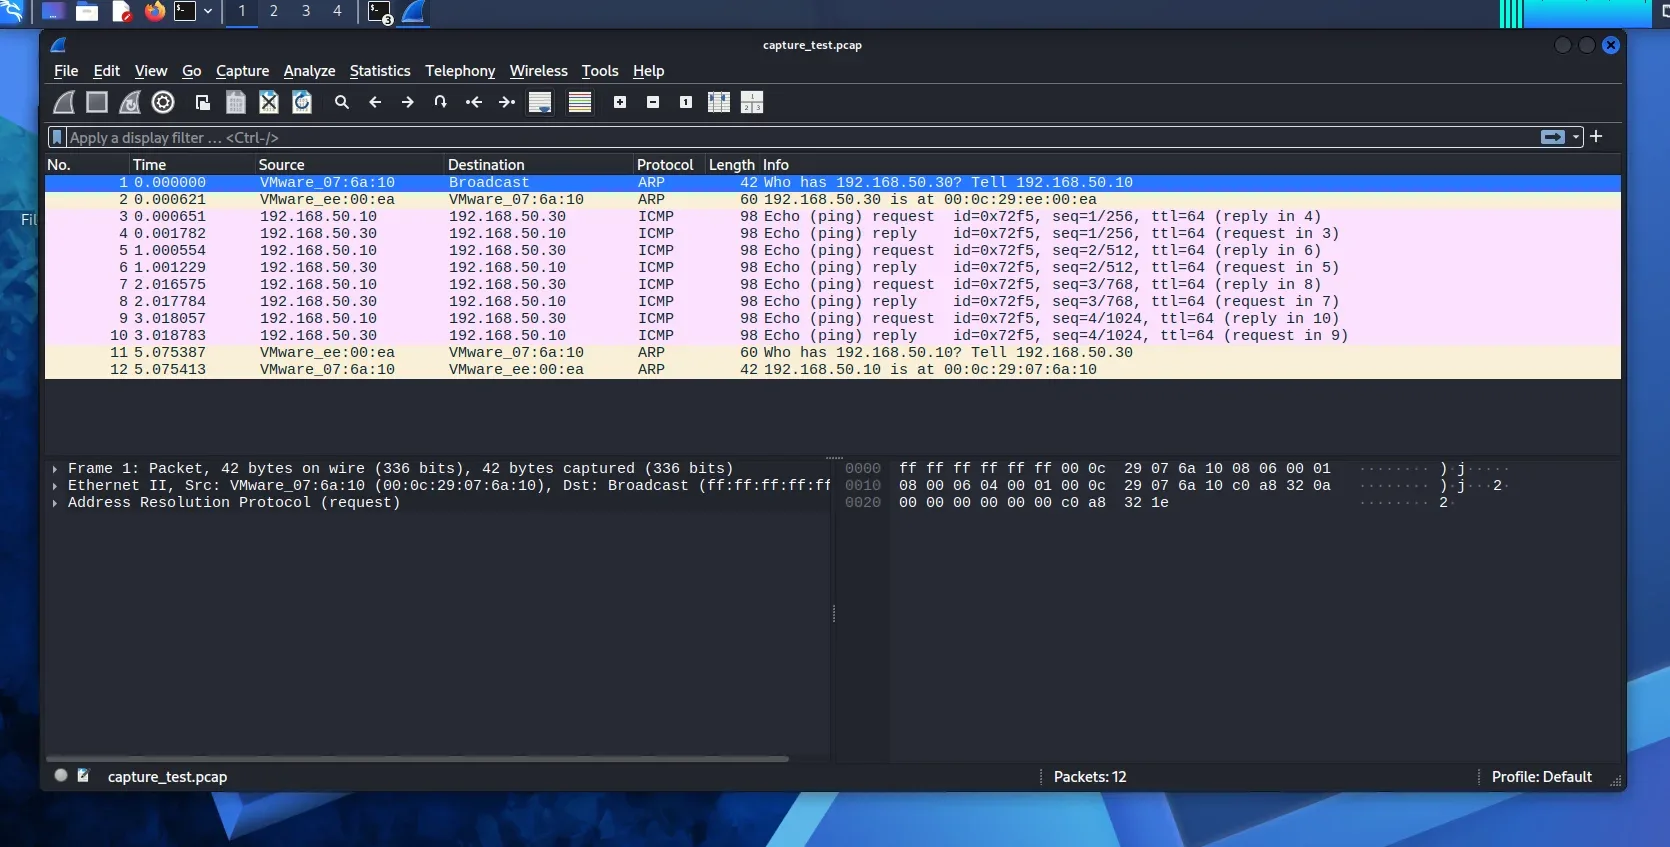
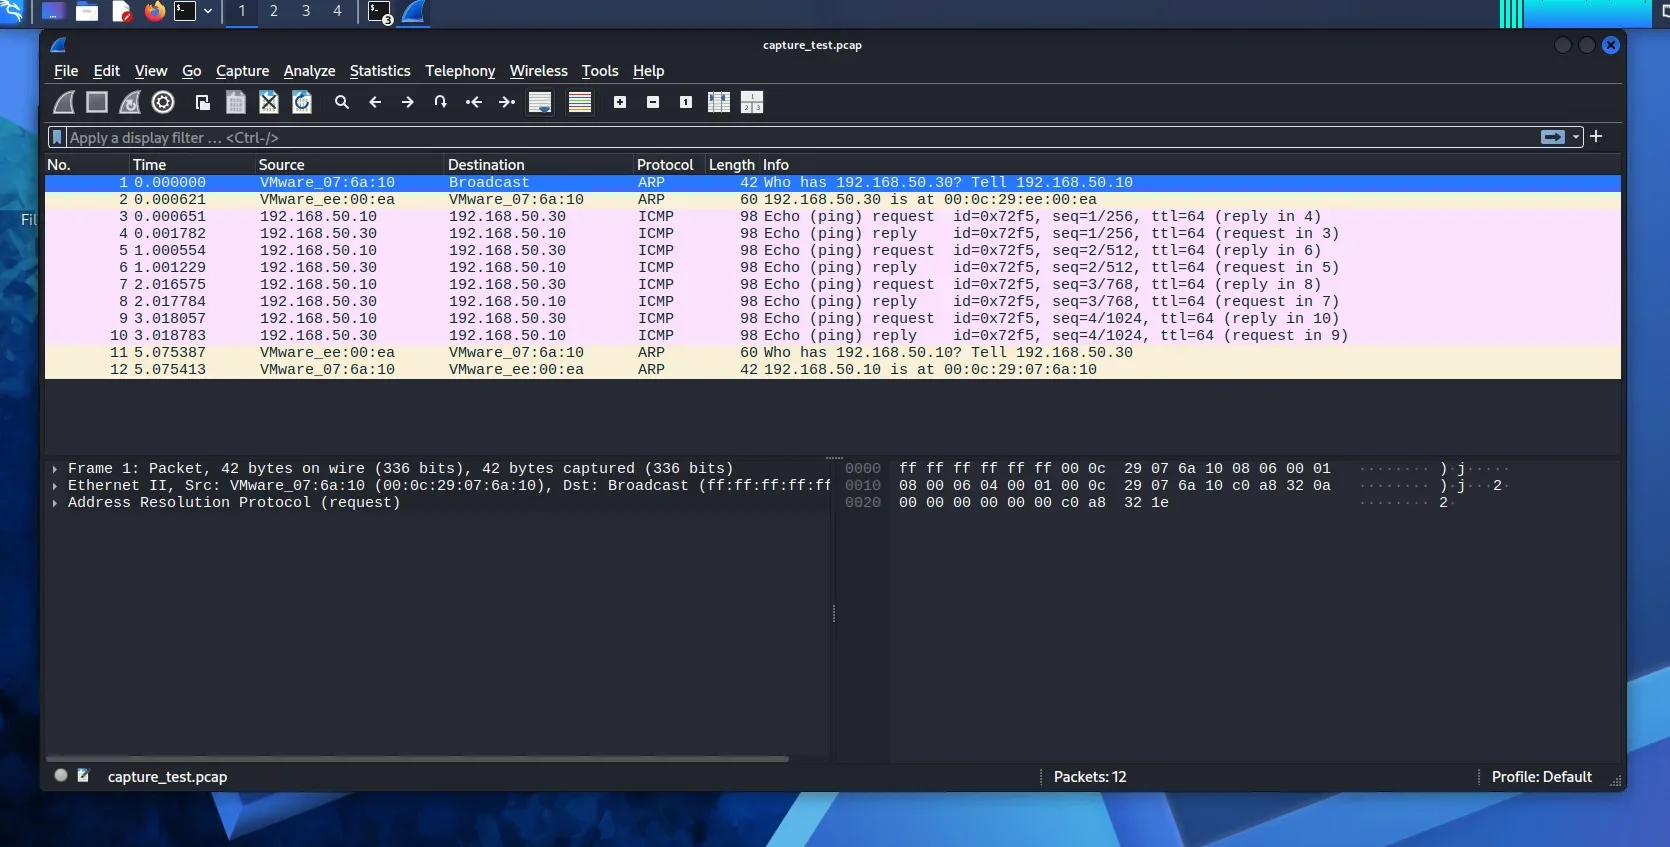
- 2Analyse visuelle avec WiresharkJ'ai ouvert la capture et exploré l'anatomie de paquet couche par couche (Ethernet → IP → TCP/ICMP), en appliquant des filtres d'affichage.
- 3Interception HTTP en clairJ'ai démarré un serveur HTTP de test, capturé le trafic ciblé, puis lu la requête et la réponse complètes via Follow HTTP Stream.
- 4Interception d'identifiants FTPJ'ai déployé un serveur vsftpd de test, connecté avec un compte dédié, et lu directement le login/mot de passe en clair dans la liste des paquets Wireshark.
- 5Développement d'un sniffeur Python (Scapy)J'ai écrit un script capturant et analysant le trafic ARP/TCP/UDP en direct, testé avec succès sur du trafic réel (résolution ARP, session SSH active).
Résultats
- Protocoles analysés
- ARP, ICMP, TCP, HTTP, FTP
- Identifiants FTP interceptés en clair
- 1 (USER + PASS)
- Paquets capturés (script Scapy)
- trafic ARP + TCP en direct
- Outils maîtrisés
- 3 (tcpdump, Wireshark, Scapy)
Enseignement clé
Le sniffing ne "casse" jamais le chiffrement : un observateur qui capture du trafic HTTPS ou SSH voit des octets illisibles, pas le contenu. Ce projet illustre pourquoi le déploiement généralisé de TLS a rendu le sniffing passif largement obsolète comme menace directe sur le contenu — le risque réel aujourd'hui porte sur les protocoles legacy encore en clair (FTP, Telnet) et sur les métadonnées de trafic.
Stack et outils
- Kali Linux (capture + génération de trafic) et Debian (cible), sous VMware Workstation Pro 17
- tcpdump (capture en ligne de commande, filtrage BPF)
- Wireshark (analyse visuelle, Follow HTTP Stream)
- Scapy / Python (sniffeur réseau personnalisé)
- vsftpd (serveur FTP de test)
Captures d'écran