
← Volver a proyectos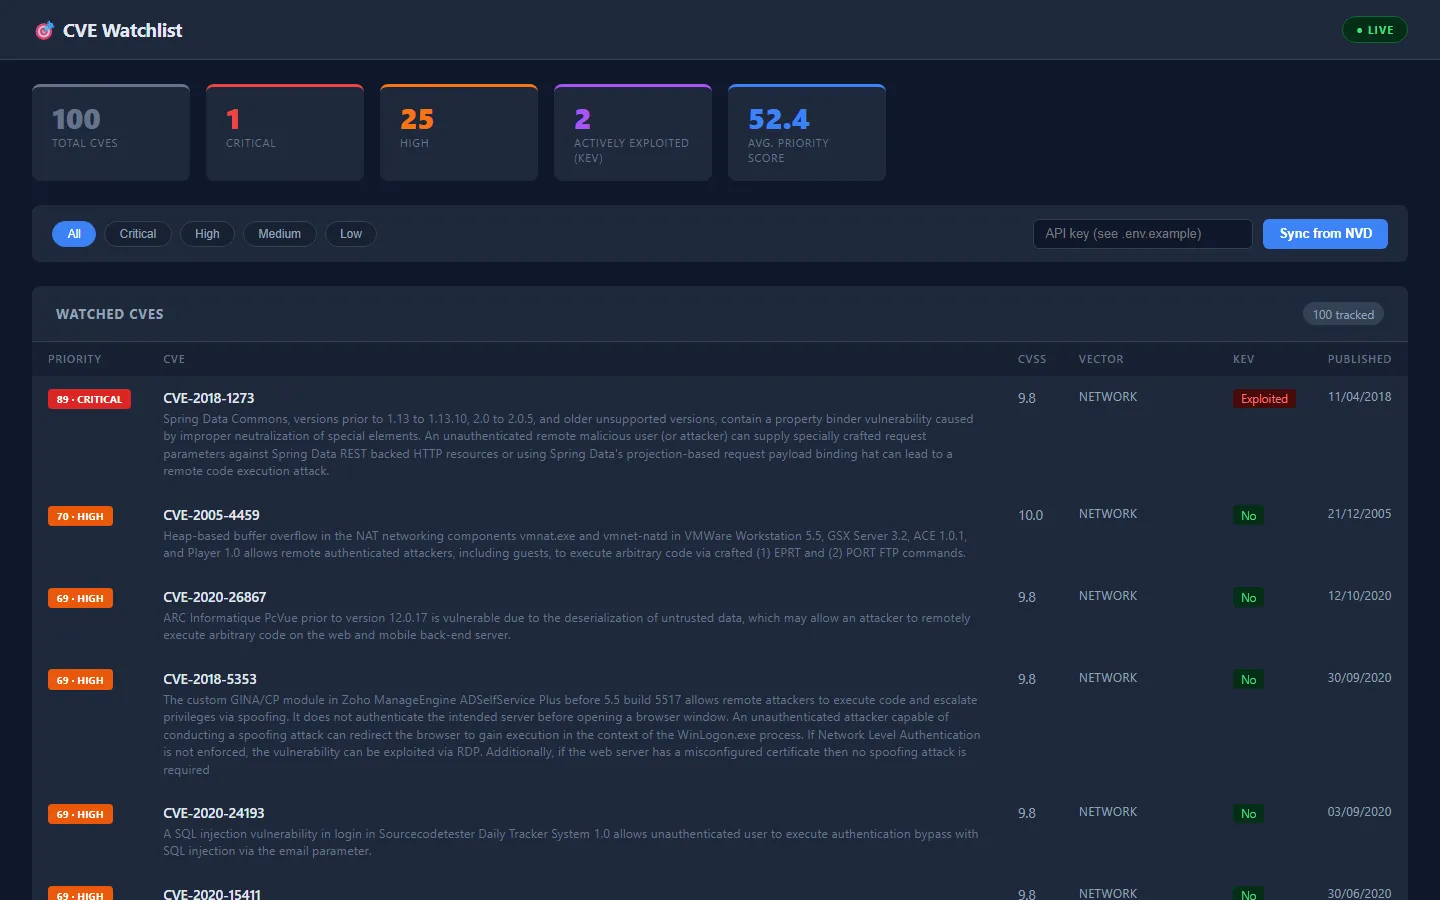
Proyecto personal
CVE Watchlist — Triaje de vulnerabilidades en tiempo real (API NVD)
Panel de clasificación de vulnerabilidades, sincronizado con CVE reales de la API pública NVD y ordenado por un motor de prioridad transparente que cruza la gravedad CVSS con el catálogo CISA de vulnerabilidades explotadas activamente (KEV).
Contexto
Una puntuación CVSS por sí sola no dice qué corregir primero. Este dashboard traduce ese juicio en una fórmula explícita y documentada, en lugar de dejarlo únicamente al número CVSS bruto.
Lo que construí
- Construí un cliente de la API NVD v2.0 basado en httpx con análisis de las métricas CVSS v3.1/v2
- Escribí un motor de puntuación puro (scoring.py) que combina la puntuación base CVSS, el indicador de explotación CISA KEV, el vector de ataque y la actualidad en una puntuación de prioridad 0-100
- Implementé una lógica de upsert en SQLAlchemy para que la resincronización actualice las CVE existentes en lugar de duplicarlas
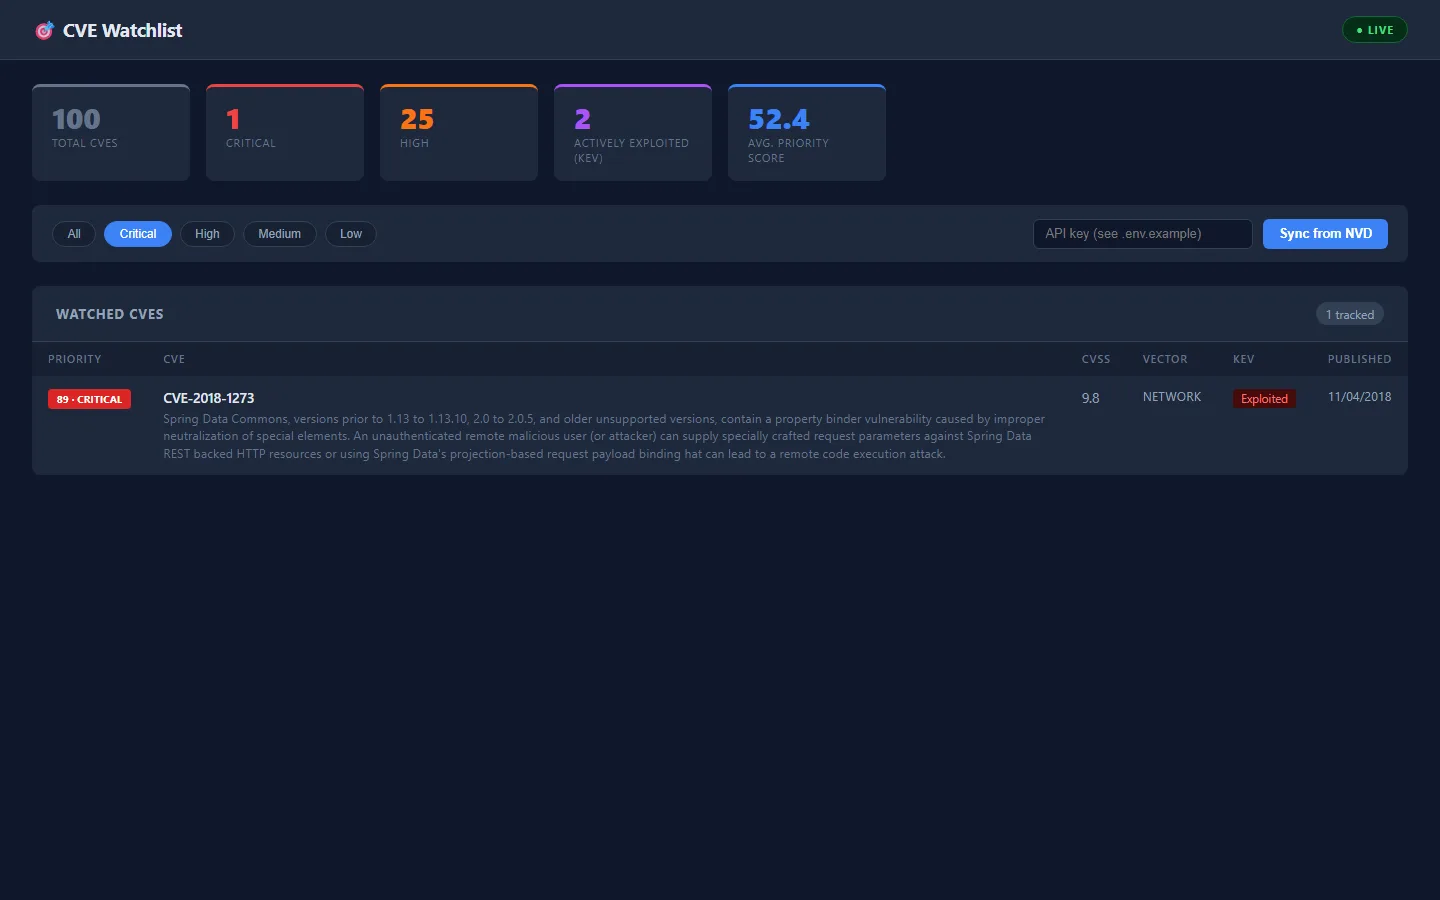
- Construí un dashboard React con filtros por banda de severidad y una acción manual Sync from NVD
- Escribí 13 pruebas Pytest, con el cliente NVD simulado para que la suite nunca dependa de la red real
Verificado en vivo
100
CVE sincronizadas
Datos reales de NVD, últimos 30 días
89/100
Puntuación de prioridad máxima
CVE-2018-1273, RCE de Spring Data
2
Activamente explotadas (KEV)
Cruzadas correctamente
Capturas de pantalla