
← Retour aux projets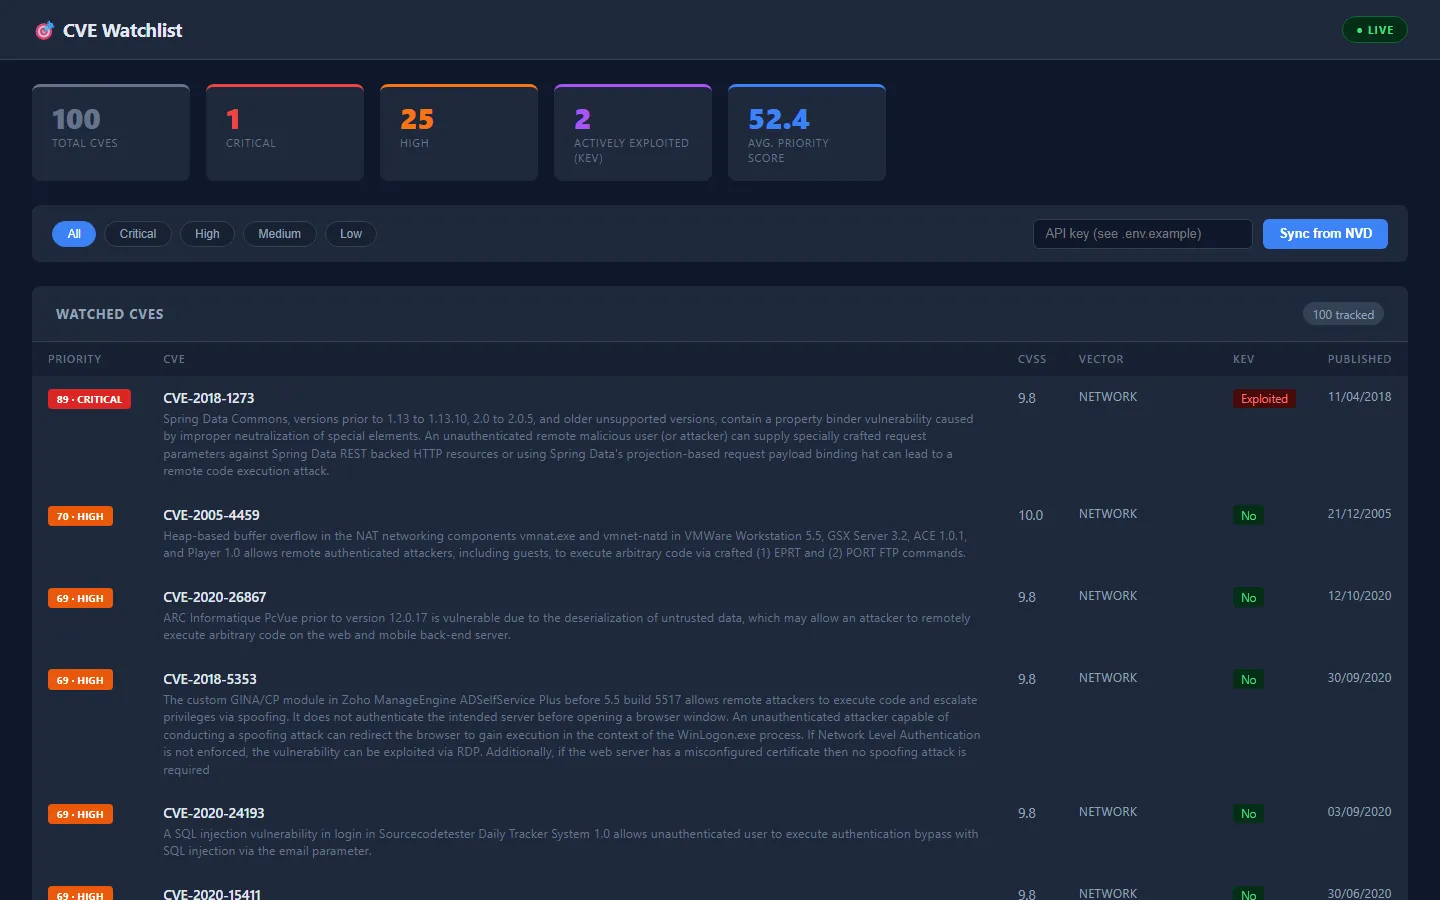
Projet personnel
CVE Watchlist — Triage de vulnérabilités en temps réel (API NVD)
Tableau de bord de triage des vulnérabilités, synchronisé avec les CVE réelles de l'API publique NVD et classé par un moteur de priorité transparent qui croise la sévérité CVSS avec le catalogue CISA des vulnérabilités activement exploitées (KEV).
Contexte
Un score CVSS seul ne dit pas quoi corriger en premier. Ce tableau de bord traduit ce jugement en une formule explicite et documentée, plutôt que de s'en remettre au seul chiffre CVSS brut.
Ce que j'ai construit
- J'ai construit un client API NVD v2.0 basé sur httpx avec parsing des métriques CVSS v3.1/v2
- J'ai écrit un moteur de score pur (scoring.py) combinant score de base CVSS, drapeau d'exploitation CISA KEV, vecteur d'attaque et fraîcheur en un score de priorité 0-100
- J'ai implémenté une logique d'upsert SQLAlchemy pour que la resynchronisation mette à jour les CVE existantes au lieu de les dupliquer
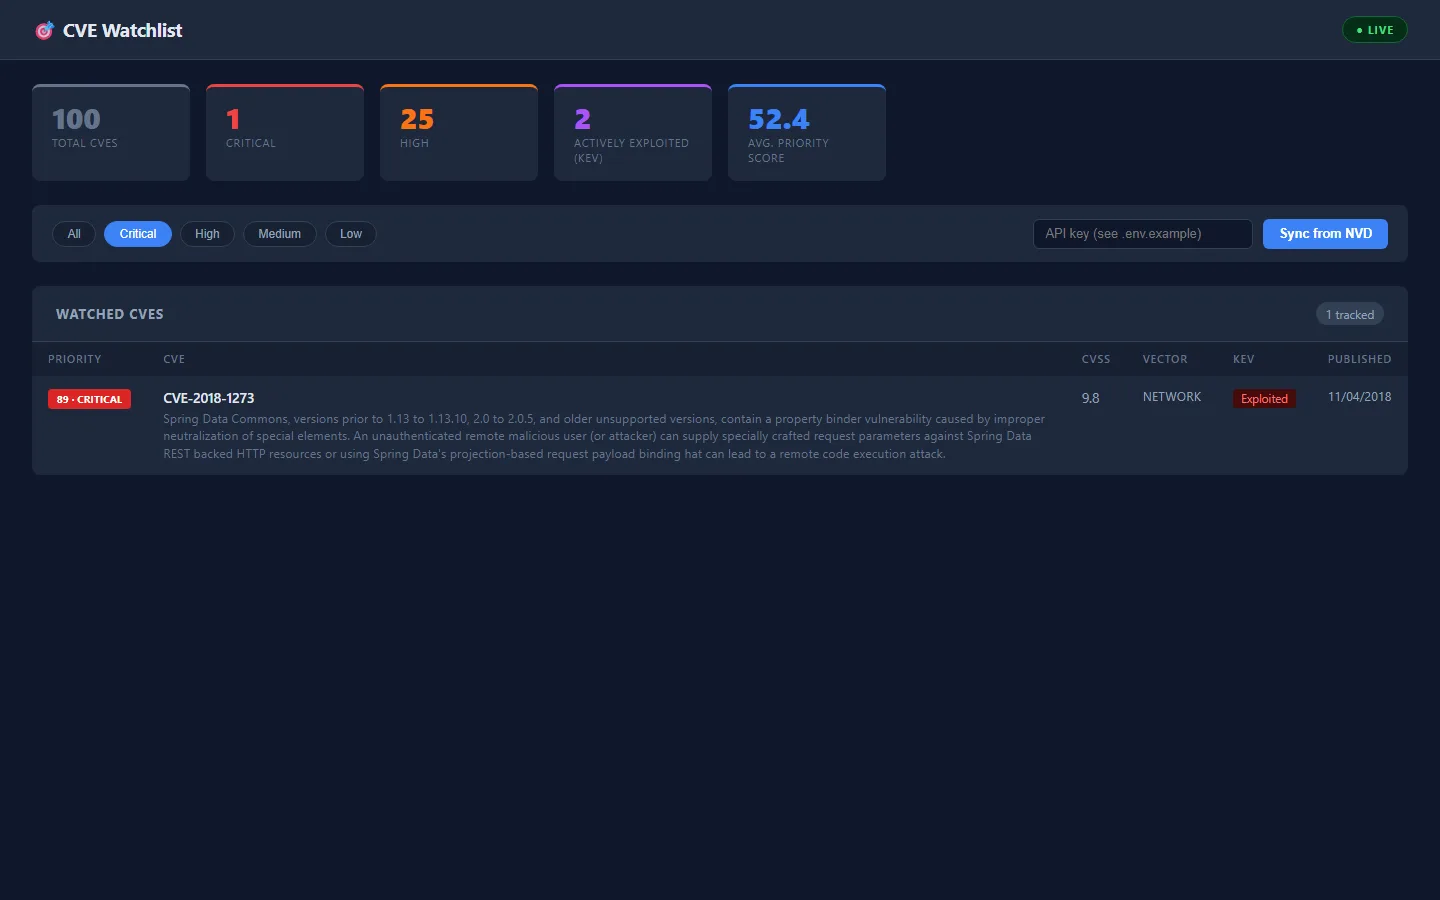
- J'ai construit un tableau de bord React avec filtres par bande de sévérité et une action manuelle Sync from NVD
- J'ai écrit 13 tests Pytest, avec le client NVD simulé pour que la suite ne dépende jamais du réseau réel
Vérifié en direct
100
CVE synchronisées
Vraies données NVD, 30 derniers jours
89/100
Score de priorité max
CVE-2018-1273, RCE Spring Data
2
Activement exploitées (KEV)
Correctement croisées
Captures d'écran