
← Retour aux projets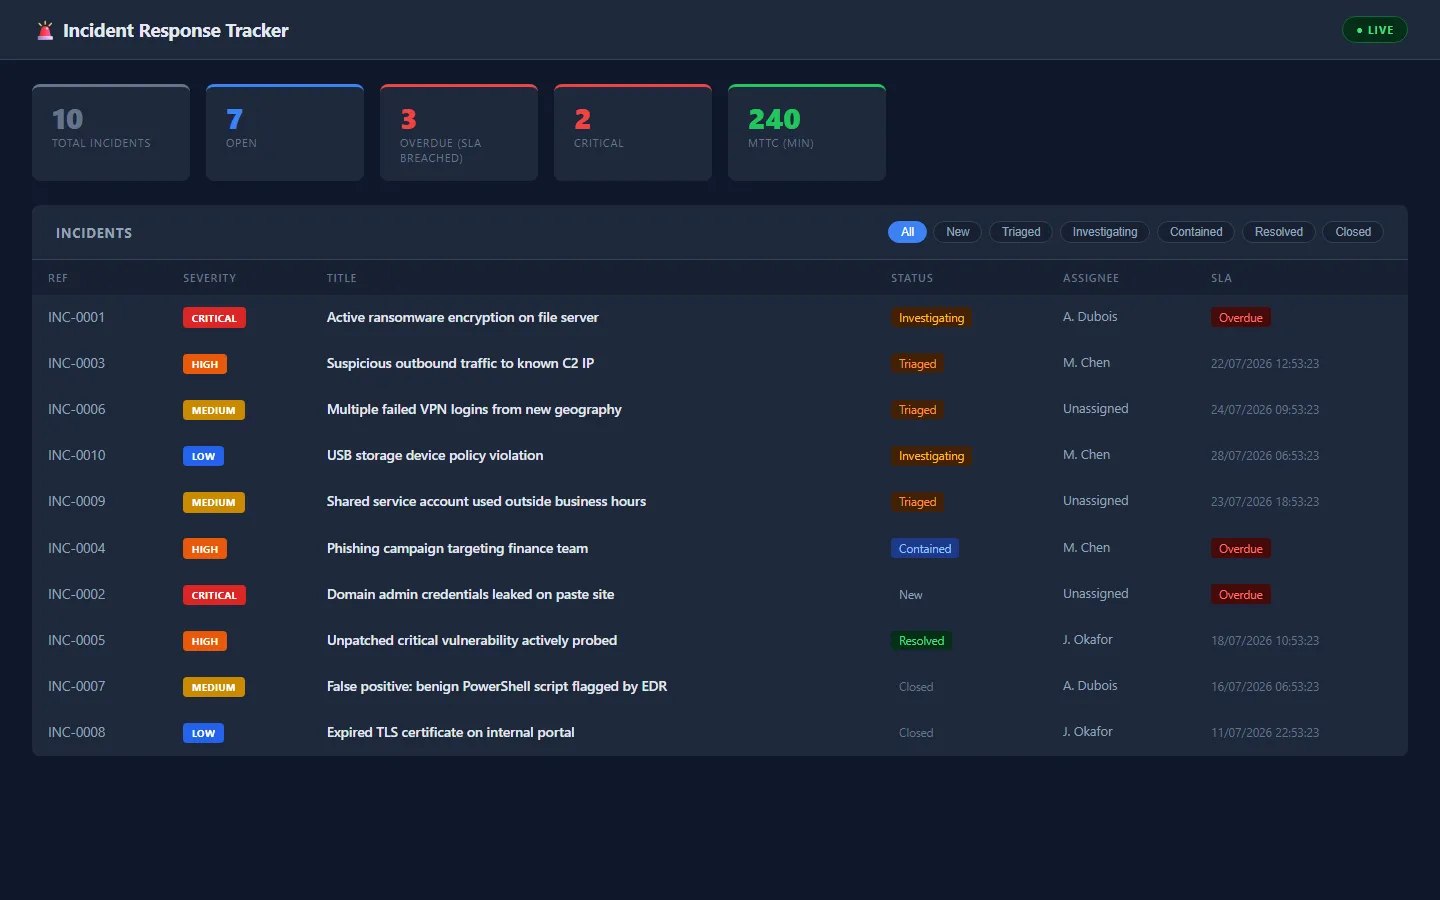
Projet personnel
Incident Response Tracker — Workflow de ticketing SOC
Workflow de ticketing pour incidents de sécurité : cycle de vie strict imposé par une machine à états, délai SLA par sévérité et piste d'audit horodatée de chaque changement de statut, commentaire et affectation.
Contexte
Un tableau d'alertes ne fait que la moitié du travail — quelqu'un doit prendre en charge chaque alerte jusqu'à sa résolution, et prouver que le SLA a été respecté. Ce tracker impose ce workflow au lieu de le laisser à la convention.
Ce que j'ai construit
- J'ai construit un module state_machine pur définissant chaque transition légale et la cible SLA par sévérité, sans aucun I/O
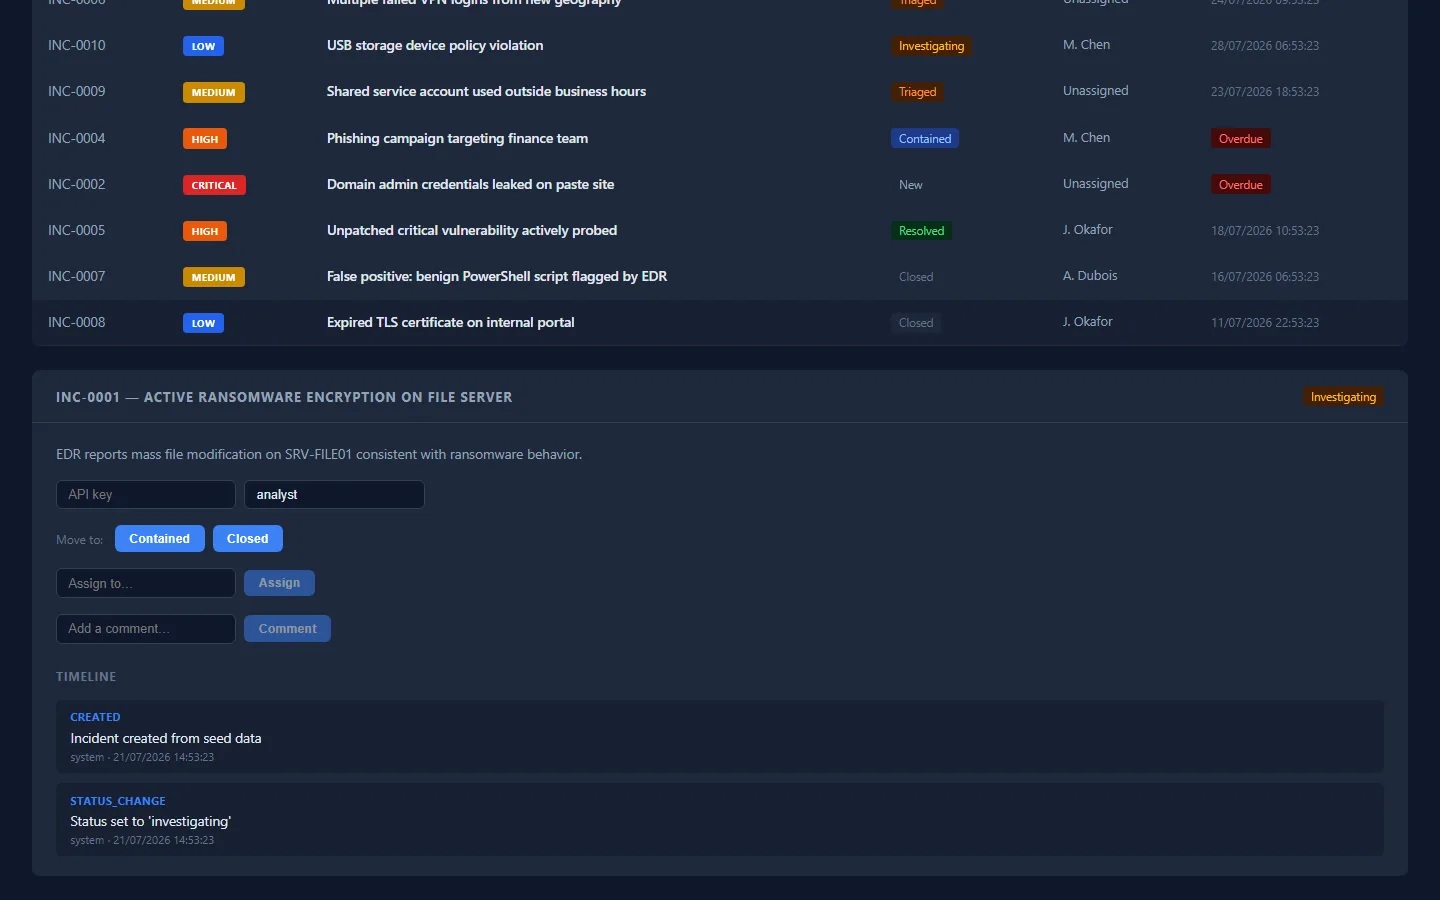
- J'ai ajouté des endpoints FastAPI qui rejettent les transitions illégales avec un 409 et la liste des états suivants autorisés
- J'ai implémenté une chronologie d'audit horodatée — chaque changement de statut, commentaire et assignation enregistré
- J'ai construit un tableau de bord React maître-détail avec boutons de transition de statut intégrés
- J'ai écrit 15 tests Pytest, dont des tests unitaires purs de la machine à états indépendants de la base de données
Vérifié en direct
Rejetée
Test de transition illégale
new vers resolved a correctement retourné un HTTP 409
4
Paliers SLA
Critique 4h / Élevée 24h / Moyenne 72h / Faible 7j
10
Incidents semés
Couvrant tous les états du cycle de vie
Captures d'écran