
← Volver a proyectos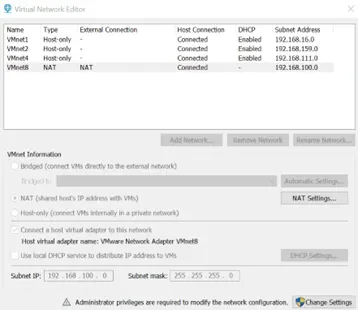
Proyecto personal
Asegurar el acceso a Internet con pfSense y Squid
pfSense 2.6.0 · Squid · SquidGuard · LightSquid · VMware Workstation 17
Contexto
En continuidad con el laboratorio virtualizado (AD DS / DNS / DHCP / WDS en Windows Server 2022), añadí una VM pfSense 2.6.0 como firewall para actuar de pasarela de red. Objetivo: asegurar el acceso saliente a Internet de todas las máquinas de la LAN privada (192.168.100.0/24), filtrar el tráfico web mediante un proxy transparente Squid y aplicar políticas de acceso — reproduciendo la seguridad perimetral de una infraestructura empresarial real.
Arquitectura del laboratorio
- Hipervisor: VMware Workstation Pro 17
- VM pfSense 2.6.0: FreeBSD 12 de 64 bits, 10 GB de disco, 2 GB de RAM — pasarela LAN/WAN
- WAN (em0): en modo puente sobre el módem 4G del host — DHCP — 192.168.1.110/24
- LAN (em1): VMnet8 (NAT) — 192.168.100.220/24 (pasarela pfSense)
- DCAD22: 192.168.100.250 — AD DS, DNS, DHCP, WDS
- SRVSAMBA: 192.168.100.130 — recursos compartidos Samba | Clientes: 192.168.100.21/22
Configuraciones desplegadas
- Alias IP: grupo SRV (servidores) y grupo Client (puestos) para reglas específicas
- Reglas LAN: DNS (UDP 53) e ICMP permitidos desde SRV — regla REFUS SRV VERS INTERNET colocada por encima del allow-all
- Proxy transparente Squid en la interfaz LAN (puerto 3128) con inspección SSL activada
- CA interna Pfsense-CA (RSA 2048, SHA-256, 10 años) para SSL bump en el tráfico HTTPS saliente
- SquidGuard: filtrado por categorías de URL con listas negras
- LightSquid: panel de informes de tráfico web por cliente
Stack y tecnologías
- pfSense 2.6.0 — Firewall, NAT, enrutamiento (basado en FreeBSD)
- Squid — Proxy transparente con inspección SSL (puerto 3128)
- SquidGuard — Filtrado por categorías de URL (listas negras)
- LightSquid — Panel de informes de uso web por usuario
- VMware Workstation Pro 17 — Hipervisor de tipo 2
- PKI / pfSense CA Manager — Autoridad de certificación interna para inspección HTTPS
Fases de configuración
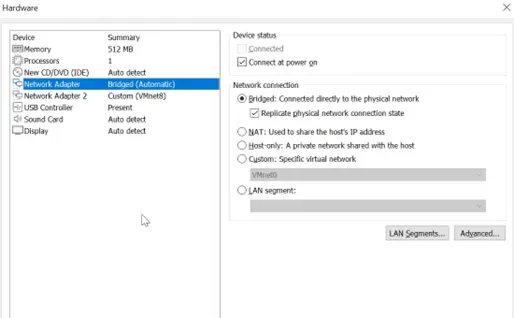
- 1Instalación de pfSenseVM FreeBSD 12 de 64 bits creada en VMware (10 GB, 2 GB RAM), 2 tarjetas de red: en puente (WAN 4G) + VMnet8 (LAN). ISO de pfSense 2.6.0 instalada. La consola confirma WAN em0 (192.168.1.110) y LAN em1 (192.168.100.220).
- 2Alias y reglas de firewallAlias SRV (servidores) y Client (puestos) creados. Reglas LAN: DNS + ICMP permitidos desde SRV, luego REFUS SRV VERS INTERNET colocada antes del allow-all — servidores bloqueados salvo DNS/ICMP.
- 3Proxy Squid y SquidGuard3 paquetes instalados: squid, squidGuard, LightSquid. Squid configurado como proxy transparente en el puerto 3128 con SSL bump. SquidGuard configurado con listas negras de URL por categoría. LightSquid activado para los informes de tráfico.
- 4Autoridad de certificaciónCA Pfsense-CA generada (RSA 2048, SHA-256, 10 años, C=FR). Utilizada por Squid para volver a firmar las conexiones HTTPS interceptadas — debe importarse como CA de confianza en todos los equipos cliente.
Resultados
- Pasarela
- pfSense operativo(Todo el tráfico LAN enrutado vía WAN 4G)
- Control de acceso
- Servidores aislados de Internet(Solo excepciones DNS + ICMP)
- Filtrado web
- Squid + SquidGuard activos(Categorías de URL bloqueadas)
- Inspección HTTPS
- SSL bump desplegado(CA interna para tráfico cifrado)
- Informes
- LightSquid activo(Estadísticas web por cliente disponibles)
- Competencias
- pfSense, firewall, proxy, PKI(Laboratorio personal completo)
Capturas de pantalla