Honeypot SSH/Telnet con Cowrie
Simulación de intrusión y análisis forense en un laboratorio de ciberseguridad aislado
Contexto
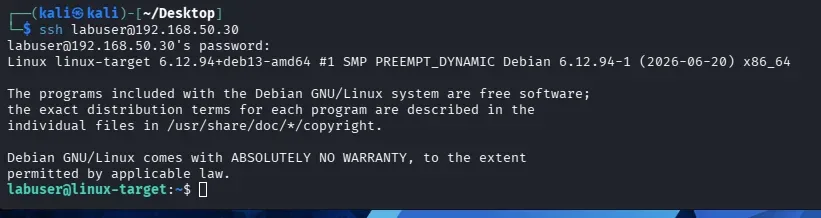
Este proyecto forma parte de un laboratorio personal de ciberseguridad construido con VMware Workstation Pro, con una máquina atacante (Kali Linux) y una máquina objetivo (Debian) aisladas en una red virtual dedicada (VMnet2), sin acceso a redes de producción ni a Internet.
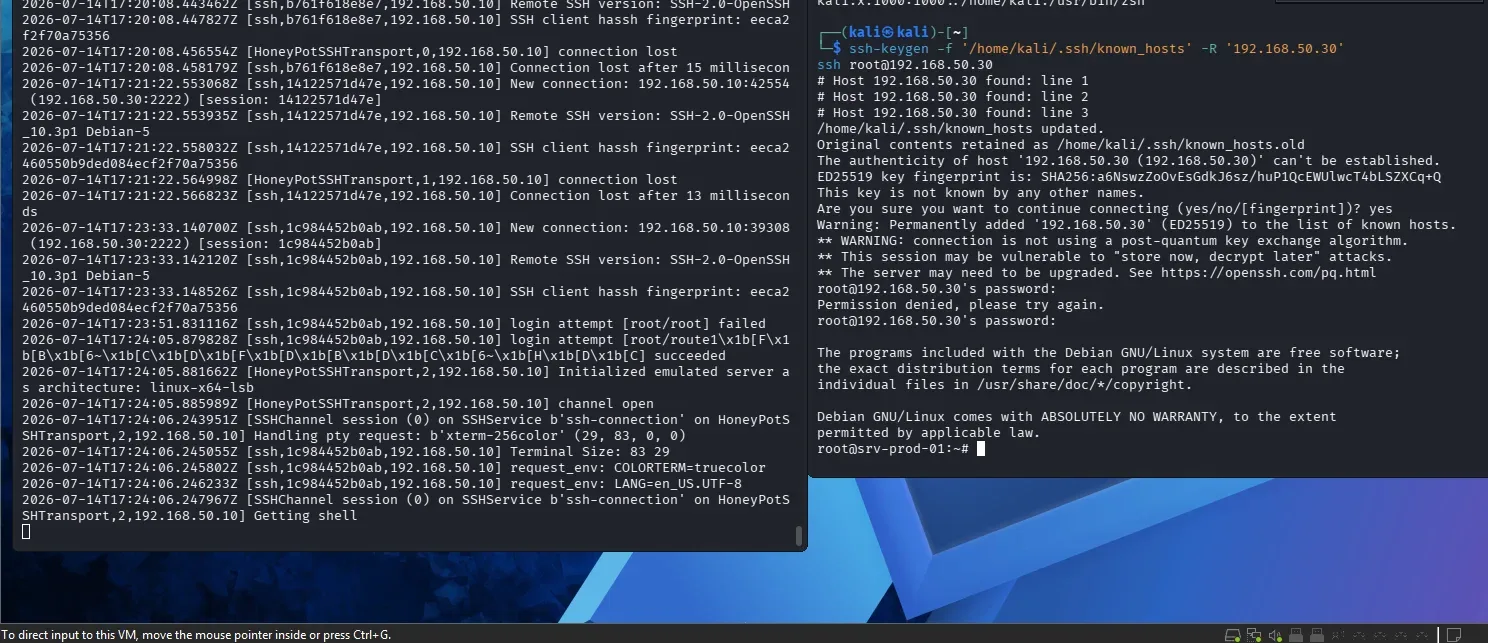
Objetivo: desplegar un honeypot SSH/Telnet (Cowrie) en el objetivo, simular un ataque de fuerza bruta realista desde la máquina atacante, y luego analizar en detalle las huellas dejadas por el atacante.
Objetivos
- Desplegar y configurar Cowrie para emular un servicio SSH vulnerable, redirigiendo el servicio SSH real a un puerto no estándar.
- Ejecutar un ataque de fuerza bruta realista (Hydra) contra el honeypot desde la máquina atacante.
- Extraer y analizar los logs JSON generados por Cowrie (comandos escritos, intentos de descarga de archivos).
- Documentar todo el proceso, incluidos los incidentes encontrados, en una base de conocimiento Notion.
Cronología del proyecto
- 1Puesta en marcha del honeypotInstalé Cowrie en el objetivo, redirigí el puerto 22 al honeypot mediante iptables y trasladé el servicio SSH real al puerto 2200, con reglas persistentes vía iptables-persistent.
- 2Incidente mayor: pérdida de acceso a la máquina atacanteMe quedé bloqueada fuera de la contraseña de Kali Linux, sin ningún snapshot de recuperación utilizable. Decidí reinstalar por completo la VM desde la imagen oficial en lugar de intentar una recuperación incierta.
- 3Ataque de fuerza brutaLancé Hydra contra el honeypot. Mi primer intento falló (paralelismo por defecto demasiado alto para la implementación SSH basada en Twisted de Cowrie); lo corregí reduciendo el número de tareas paralelas.
- 4Análisis forense de logsExtraje los eventos JSON con jq: comandos escritos por el atacante simulado, intentos de descarga de archivos, reconstrucción completa de la sesión.
Resultados
- Contraseñas comprometidas
- 3 / 3 probadas
- Comandos del atacante capturados
- 17
- Intentos de descarga de archivos
- 0 (bloqueados, objetivo aislado)
- Snapshots de restauración
- 2 (objetivo + atacante)
Gestión del incidente
La parte más formativa del proyecto no estaba planeada: un error de manipulación por mi parte bloqueó mi acceso a la máquina atacante, sin ningún snapshot utilizable para revertir.
En lugar de perder tiempo en una recuperación incierta (un intento fallido en modo recovery de GRUB), reinstalé por completo la VM desde la imagen oficial de Kali, restauré la configuración de red y las herramientas necesarias, y retomé el ataque planificado. Documenté este incidente en detalle en el diario del proyecto, con la cronología completa y los comandos de remediación.
Stack y herramientas
- Kali Linux (atacante) y Debian (objetivo) sobre VMware Workstation Pro 17
- Cowrie (honeypot SSH/Telnet, despliegue en Python vía pip)
- Hydra (ataque de fuerza bruta)
- iptables / iptables-persistent (redirección de puertos, reglas persistentes)
- jq (extracción y análisis de logs JSON)
Capturas de pantalla